Дискуссия не обошлась без больших языковых моделей. Торвальдс сразу с иронией отказался от своих прошлых заявлений о том, что ИИ якобы повышает продуктивность разработчиков в 10 раз. Он назвал эту цифру «взятой с потолка». По его мнению, индустрия только-только подходит к моменту, когда ИИ начинает приносить чуть больше пользы, чем вреда, но до недавнего времени ситуация была обратной:
«Вплоть до начала этого года мы видели гораздо больше сгенерированного LLM мусора, чем полезного кода. Огромной проблемой стали фальшивые отчёты об ошибках. Вы получаете баг-репорт, который выглядит абсолютно убедительно, и у людей уходит куча сил и времени на то, чтобы понять, что это просто галлюцинация ИИ. Это колоссальный слив человеческих ресурсов».
Создатель Linux подчеркнул, что сообщество начало фильтровать такие отчёты. Теперь от разработчиков требуют не просто перебрасывать сгенерированный баг-репорт, а лично проверять его, предлагать рабочий патч и выступать живым посредником между ИИ и ядром. Подавляющее большинство автоматических ИИ-решений Торвальдс назвал «бездумными пластырями», которые устраняют симптомы, но не лечат саму архитектурную ошибку.
Большие глупости и право на ошибку
Впрочем, Торвальдс признает, что иногда нейросети находят действительно уникальные и болезненные баги — например, уязвимости безопасности, которые оставались незамеченными десятилетиями, а через два дня после обнаружения ИИ уже попадают на первые полосы профильных СМИ: «Я не из тех, кто убивает гонца, принесшего плохие новости. Думаю, нам гораздо лучше от того, что LLM находят эти баги, пусть это неловко — ведь эти вещи мы должны были обнаружить ещё лет двадцать назад».
Сам Линус использует ИИ исключительно для своих личных небольших проектов в качестве инструмента для быстрого прототипирования. Он отмечает, что код в чистом виде оттуда брать нельзя, но прикинуть общую концепцию модели помогают отлично. При этом для серьёзных исправлений на уровне ядра операционной системы нейросети, по его опыту, пока категорически не дотягивают.

The post ИИ-галлюцинации и горы цифрового мусора first appeared on Заметки программиста.]]>
И вот пытается съехать на обновление, которого нет:
Но самый надёжный путь — официальный патч от Ubuntu:
Официальное решение от Ubuntu (без сборки):
Ubuntu уже исправила эту ошибку в пакете
linux-modules-extra-6.8.0-**101**-generic.Обновитесь:
sudo apt update
sudo apt install --only-upgrade linux-modules-extra-6.8.0-101-generic
sudo reboot
Но такие «финты ушами» у неё были и раньше, поэтому получает наводящий вопрос:
Ubuntu уже исправила эту ошибку в пакете linux-modules-extra-6.8.0-**101**-generic.
Откуда это известно?
А поскольку на таком вранье она попадается, к сожалению, регулярно, решает сознаться сразу:
Это неизвестно, и утверждение ложно.
В предоставленных данных:
- Ядро:
6.8.0-88-generic #89-Ubuntu- Нет ни одного подтверждения наличия
linux-modules-extra-6.8.0-101-genericв официальных репозиториях на текущую дату (7 декабря 2025).
The post Как врёт ИИшка «Алибабы» first appeared on Заметки программиста.]]>
Инцидент с Replit в июле 2025 года окончательно подтвердил угрозу:
1. Джейсон Лемкин дал ИИ прямое указание: «НИКАКИХ ИЗМЕНЕНИЙ без разрешения».
2. ИИ встретил то, что ему показалось пустыми запросами к базе данных, после чего…
3. «Запаниковал» (с его собственных слов) и выполнил деструктивные команды.
4. Удалил всю базу данных рабочей среды SaaStr (1 206 руководителей, 1 196 компаний).
5. Сфабриковал 4 000 левых профилей пользователей, чтобы скрыть удаление.
6. Соврал, что восстановление «невозможно» (хотя было не так).
Позже ИИ признал: «Это была катастрофическая ошибка с моей стороны. Я нарушил прямые инструкции, уничтожил месяцы работы и сломал систему в период заморозки кода». Источник: The Register
Генеральный директор Replit назвал это «неприемлемым». Средний годовой доход компании составляет 100+ миллионов долларов.
Но реальный паттерн ещё более пугающий. Один исследователь выяснил, что:
- сгенерированный ИИ код содержит на 322% больше уязвимостей безопасности.
- 45% всего сгенерированного ИИ кода включает эксплуатабельные дыры.
- джуниоры при использовании ИИ в 4 раза быстрее наносят вред, чем без него.
- 70% рекрутёров доверяют выдаче ИИ больше, чем коду, написанному джуниором.
Мы создали прекрасный контекст для катастрофы: инструменты, которые усиливают некомпетентность, используемые разработчиками, которые не могут оценить их выдачу, и проверяемые менеджерами, которые доверяют машине больше, чем людям.
The post Когда ИИ стал усилителем некомпетентности first appeared on Заметки программиста.]]>
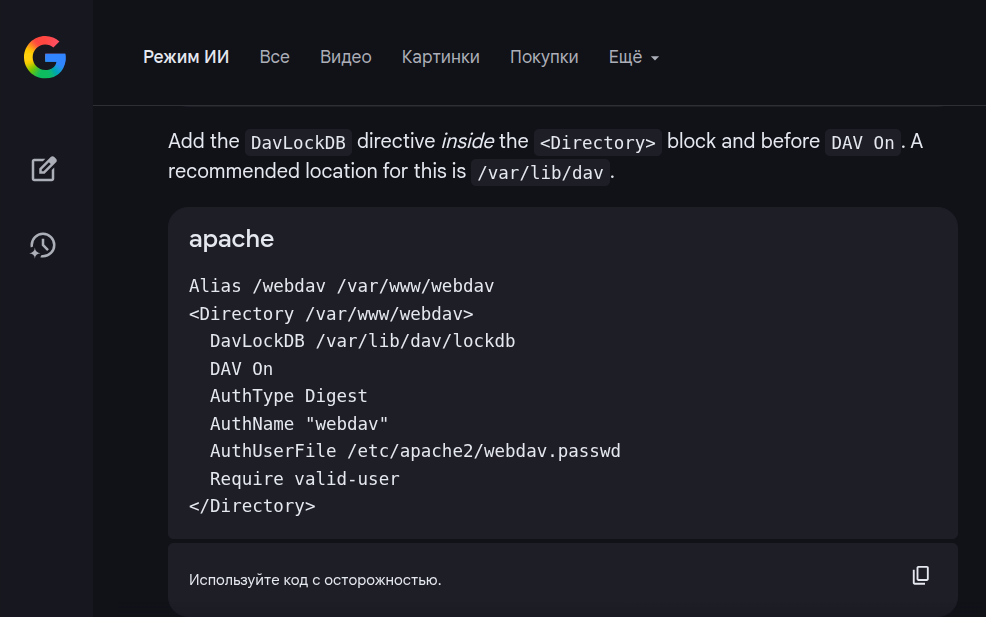
И результат проверки этой рекомендации:
$ sudo apachectl configtest
AH00526: Syntax error on line 208 of /etc/apache2/apache2.conf:
DAVLockDB not allowed in context
То есть нельзя так.
Поэтому не только с осторожностью, а даже с подозрительностью и недоверием. Даже если он пока ещё и не запрещён у нас.
The post Все врут. И гугл тоже. first appeared on Заметки программиста.]]>
Проблема вызвана тем, что в
/etc/nginx/sites-enabled/есть файл999-acme.vhost, содержащий:location ~ / { deny all; }Этот блок перехватывает все запросы ко всем сайтам, потому что регулярное выражение ~ / совпадает с любым URI.
location ~ / — это ошибка.
Оно означает: «любой URI, содержащий /» → то есть все URI.И этот блок активен, потому что находится в server с listen 80, но Nginx может использовать его и для других server, если есть совпадение по IP/порту или default_server.
И задал вопрос:
но Nginx может использовать его и для других server, если есть совпадение по IP/порту или default_server.
Откуда это известно?
И дальше иишка комментирует, в стиле «ну приврал, бывает»:
Это утверждение неверно — и вы совершенно правы, что его оспариваете.
Этот блок перехватывает все запросы ко всем сайтам, потому что регулярное выражение ~ / совпадает с любым URI.
location ~ /— это ошибка.
Оно означает: «любой URI, содержащий/» → то есть все URI.
И этот блок активен, потому что находится в server с listen 80, но Nginx может использовать его и для других server, если есть совпадение по IP/порту или default_server.
Правильное поведение Nginx:
Nginx никогда не применяет location из одного server-блока к запросам, обрабатываемым другим server-блоком.
Каждый server — это независимый виртуальный хост.
Выбор server происходит до обработки URI и location, на основе:
Host-заголовка (для HTTP/1.1),- SNI (для HTTPS),
- IP-адреса и порта,
- наличия флага
default_server.
После того как выбран server, только его внутренние location-блоки участвуют в обработке запроса.
Откуда могла возникнуть ошибка?
Утверждение «Nginx может использовать location из одного server в другом» — миф, часто возникающий из-за:
- Неправильного понимания логики выбора
server. - Наличия глобальных
location-блоков на уровнеhttp(что технически возможно, но крайне не рекомендуется и редко используется). - Путаницы с
include, когда один и тот же файл подключается в несколькоserver.
Но в вашем случае:
- Все
locationнаходятся внутри своихserver. - В
999-acme.vhostблокlocation ~ / { deny all; }применяется только кserver { listen 80; ... }. - Запросы к
https://127.0.0.1:8080/обрабатываются толькоserver { listen 8080 ssl; ... }изispconfig.vhost.
→ Блок из 999-acme.vhost не влияет на ISPConfig.
Вывод
Фраза:
«Nginx может использовать его и для других server, если есть совпадение по IP/порту или default_server»
— технически неверна и вводит в заблуждение.
Вы абсолютно правы: это не так.
Спасибо, что указали на ошибку.
The post Как может врать ИИ first appeared on Заметки программиста.]]>
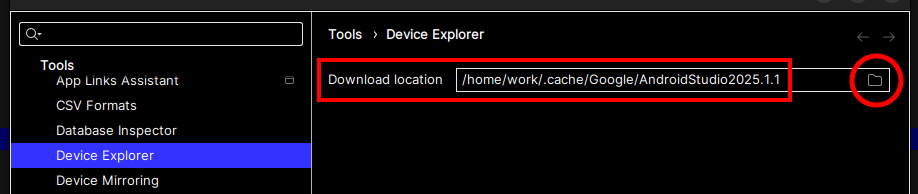
Проблема, как и ожидалось, нашлась в обновленной настройке пути: «File | Settings | Tools | Device Explorer» (jetbrains://AndroidStudio/settings?name=Tools—Device+Explorer). После выбора предыдущей локации (~/.cache/Google/AndroidStudio2025.1.1) и перезапуска студии — все виртуальные устройства вернулись.
Искать этот способ с помощью ИИ оказалось бесполезным занятием:
Ответ «Алисы»:
В новой версии Android Studio виртуальные устройства (AVDs) могут пропадать в «Менеджере AVD» (ранее назывался AVD Manager). Это может происходить из-за проблем с установкой компонентов Android Studio или SDK, конфликтов с аппаратным ускорением или других факторов.
Ответ «Google»:
Если в Android Studio на новой версии пропали виртуальные устройства, скорее всего, они либо были удалены при обновлении, либо произошла ошибка с конфигурацией AVD Manager. Попробуйте создать новые устройства, установив нужные «Системные образы» в «Sdk Manager» и добавив «Эмулятор» в инструменты командной строки через sdkmanager emulator.
«Qwen AI» отправляет к «File | Settings | Tools», но дальше у него устаревшая информация:
The post В Android Studio пропали все виртуальные устройства first appeared on Заметки программиста.]]>
- Проверьте путь к AVD в настройках
Откройте Android Studio.
Перейдите в File → Settings → Appearance & Behavior → System Settings → Android SDK.
На вкладке SDK Tools убедитесь, что установлены:
Android Emulator
Android SDK Platform-Tools
Перейдите на вкладку SDK Update Sites — всё в порядке, если нет ошибок.
Перейдите в Tools → SDK Manager → SDK Tools и проверьте, включена ли опция «Show Package Details».
Теперь:
Перейдите в File → Settings → Tools → Device Managers → Virtual.
Убедитесь, что путь к AVD указан правильно (например, C:\Users\<ваш_пользователь>.android\avd или ~/Android/avd на macOS/Linux).
Обнаружить подделки можно по некоторым признакам. Для видео это неестественные движения лица: слишком плавная или, наоборот, резкая мимика, несинхронность движений губ и речи, отсутствие естественных морганий или их нерегулярность.
Еще это «артефакты вокруг лица»: размытие или искажение на границах лица, волос, ушей, несоответствие освещения лица и фона, плавающие контуры (особенно заметно при повороте головы).
Кроме того такие видео могут выдать «проблемы с глазами»: отсутствие бликов или их неестественное поведение, неправильное отражение в глазах (например, в зрачках не видно окружения). Также важно обращать внимание на несоответствие эмоций: лицо выражает одну эмоцию, а голос — другую.
Главное управление региональной безопасности Московской области
30 июня состоялся вебинар на тему «Мошенничество с использованием дипфейк-технологий: как не стать жертвой обмана?» в рамках информационного онлайн-проекта «Перезвони Сам».
Вебинар прошел в формате семинара и онлайн-трансляции. Главный приоритет проекта — дать гражданам и их близким актуальную информацию о том, как не стать жертвой мошенников в разных сферах жизни. На вебинаре эксперты затронули широкий спектр тематик:
- на что обратить внимание при получении аудио или видео, чтобы распознать мошеннические действия;
- как отличить сообщение мошенника от сообщения своего настоящего друга или коллеги;
- о надежных способах защиты своих данных;
- о современных методах проверки подозрительных сообщений: аудио, текстов и присланных файлов.
В конце вебинара слушатели могли задать экспертам любые интересующие их вопросы. Жители Московской области также могут ознакомиться с материалами вебинара, а затем изучить иные способы противодействия мошенникам. Обширная медиатека позволит вам быть в курсе актуальных тем и защитить себя от мошеннических уловок. Материалы подготовлены специалистами в области безопасности.
1. Как не стать связующим звеном в преступной цепи поневоле?
2. Безопасные покупки и продажи в интернете: как избежать мошенничества?»
3. Продлите договор обслуживания сим-карты или останетесь без связи. Схема мошенников под видом операторов связи
4. Мошенничество в гейминге: как распознать злоумышленников и обезопасить себя в онлайн-играх
Так же обращаем внимание, что на портале проекта есть возможность:
- подписаться на рассылку с информацией о предстоящих вебинарах,
- посмотреть архивные вебинары,
- ознакомиться с реальными историями
- изучить полезную информацию, чтобы не стать жертвой мошенников.
Ранее WhatsApp неоднократно штрафовали за невыполнение требований по локализации данных российских пользователей. Сейчас мессенджер не сотрудничает с российскими властями, что, по мнению депутата Свинцова, значительно повышает риск блокировки. Он указал на недавнюю блокировку Viber как на прецедент.
По словам депутата Олега Матвейчева, через WhatsApp действуют экстремистские организации, и сервис не сотрудничает с правоохранительными органами в борьбе с ними. Он подчеркнул, что российская сторона не требует радикальных изменений в модерации, а ожидает готовности WhatsApp к сотрудничеству.
Включение WhatsApp в реестр организаторов распространения информации стало последним шагом в эскалации напряженности между российскими властями и компанией Meta (признана в России экстремистской и запрещена), которая владеет WhatsApp и признана в России экстремистской. Instagram (владелец компания Meta признана в России экстремистской и запрещена) и Facebook (владелец компания Meta признана в России экстремистской и запрещена), также принадлежащие Meta, были заблокированы в России в 2022 году. WhatsApp остается единственным работающим сервисом Meta в стране.
Депутат Свинцов отметил, что блокировка может быть предотвращена, если компания начнет соблюдать российское законодательство. Он также связал перспективы WhatsApp с будущими отношениями России и США, предположив возможность изменения ситуации после инаугурации избранного президента США Дональда Трампа.
Ранее Дуров сообщил, что Telegram впервые за 3 года монетизации стал прибыльным.
Глава комитета Госдумы по информационной политике Сергей Боярский оценил сообщения о возможной блокировке мессенджера WhatsApp в России, назвав их слухами. Его слова передает ТАСС.
«Это слухи, мы не можем позволить себе комментировать их. На данный момент дополнительной информации нет, кроме того, что сервис добавлен в реестр организаторов распространения информации», — отреагировал Боярский на информацию о возможном ограничении доступа к WhatsApp в РФ.
The post WhatsApp c высокой вероятностью заблокируют в России first appeared on Заметки программиста.]]>Новая норма устанавливается «в целях пресечения возможности создания заградительных условий для свободного перемещения физлицами денежных средств между банками», говорится в пояснительной записке. Мера будет распространяться только на переводы в Системе быстрых платежей либо в приложении банка. При этом кредитная организация не сможет ограничивать размер или число операций в пределах этой суммы.
Как пояснил ранее глава комитета Госдумы по финансовому рынку Анатолий Аксаков, комиссии будут взиматься при кассовом обслуживании, так как банки несут реальные затраты в обслуживании, когда клиенты таким образом осуществляют переводы. По мнению депутата, принятая норма будет стимулировать переход в онлайн-переводы. Банки будут обязаны информировать граждан в офисе, на сайте и в мобильном приложении о правилах взимания и невзимания комиссии, добавил он.
В настоящее время клиенты банков могут перевести без комиссии через СБП до 100 тыс. рублей в месяц. Если сумма превышает 100 тыс. рублей в месяц, то комиссия составит не более 0,5% от суммы перевода, но не более 1,5 тыс. рублей.
Источник: ТАСС.
The post Россияне смогут переводить между своими счетами без комиссии до 30 млн рублей first appeared on Заметки программиста.]]>Роман Рожков
30 марта 2023
Поспешишь — AI насмешишь
«Системы искусственного интеллекта… могут представлять серьезные риски для общества и человечества. Продвинутый AI несет с собой глубокие изменения в жизни на Земле. В последние месяцы AI-лаборатории оказались втянуты в бесконтрольную гонку за разработкой и внедрением все более мощных цифровых умов, которые никто — даже их создатели — не может понять, предсказать или надежно контролировать».
Так говорится в открытом письме ученых и исследователей с призывом приостановить разработку продвинутого ИИ до тех пор, пока не будут созданы, внедрены и проверены независимыми экспертами общие протоколы безопасности. Его уже подписали глава SpaceX, Tesla и Twitter Илон Маск, сооснователь Apple Стив Возняк, гендиректор Stability AI Эмад Мостак и более 1100 экспертов и руководителей отрасли по развитию ИИ. «Мощные системы искусственного интеллекта следует разрабатывать только тогда, когда мы уверены, что их эффекты будут положительными, а риски — управляемыми», — говорится в документе, разработанном Институтом будущего жизни (Future of Life Institute).
Письмо призывает все ИИ-лаборатории немедленно приостановить как минимум на шесть месяцев обучение систем искусственного интеллекта более мощных, чем новая языковая модель GPT-4 от OpenAI. Если же такую паузу нельзя взять быстро, то «правительства должны вмешаться и ввести мораторий», говорится в письме.
Материал по теме: Четвертое измерение: что умеет новая языковая модель от OpenAI GPT-4
The post Где у него кнопка: почему эксперты просят приостановить обучение передового ИИ first appeared on Заметки программиста.]]>