Post Dobro informisani = bolje zaštićeni! Kako do sigurne kupovine? je objavljen na sajtu LimundoGrad blog.
]]>Šarenolika ponuda naših prodavaca nije jedino na šta smo ponosni – tu je i sistem zaštite naših članova koji smo godinama razvijali. Na Limundu se uglavnom prodaju polovni predmeti, te je izazov utoliko bio veći.
Uz jasna pravila kupovine i prodaje i objektivnog sistema ocenjivanja, želimo da vas podsetimo na neke od načina na koje štitimo članove Limundo zajednice.
Limundo pomoć, kao prvi stepenik u informisanju članova.
Možemo reći i “prva pomoć”, ali je mnogo više od toga. Na toj stranici se nalaze skoro sve informacije koje su potrebne prodavcima i kupcima na Limundu. Ukoliko smo ipak nešto preskočili, tu je…
Korisnička podrška, na usluzi baš svakog dana!
Putem tiketa, e-mejla ili telefona. Tim koji upućuje, usmerava, pomaže korisnicima i edukuje ih kako da kupuju i prodaju s lakoćom.
Imamo tim za prevenciju prevara na sajtu.
Nevidljivi, efikasni i usmereni na prevenciju. Naš Tim za sigurnost više od decenije radi na sprečavanju prevara i zloupotreba na sajtu. Uspešno, jer je procenat prevara sveden na minimum.
LimundoGrad zaštita za kupce i prodavce
Sistem zaštite kojim obeštećujemo kupce i prodavce ukoliko se dogodi da ostanu bez novca ili predmeta. Potrebno je da kupoprodaja bude obavljena na sajtu: pročitajte ovde šta to tačno podrazumeva.
Kako se vi možete zaštiti kao potrošač na Limundu?
Informišite se o predmetu i saradniku.
Pažljivo pročitajte opis predmeta i pogledajte fotografije pre nego što date ponudu ili kupite predmet. Obratite pažnju na stanje predmeta – da li je predmet polovan, neispravan, nekorišćen, na koji način ga je moguće kupiti, odnosno koje opcije plaćanja i slanja nudi prodavac. Ukoliko postoje određene nedoumice komunicirajte sa prodavcem putem Limundo poruka. Pogledajte ocene prodavca, one najbolje pokazuju kakva su iskustva imali drugi članovi.
Imate pravo na reklamaciju.
Kupac ima pravo da prodavcu zatraži reklamaciju ako po prijemu predmeta primeti nedostatak koji nije bio naveden u opisu ponude ili na fotografijama. Prvi uslov je, dakle…
Ako ste prodavac, budite precizni u opisu!
Koliko je na kupcu odgovornost da detaljno pročita opis predmeta i pogleda fotografije, toliko je i na prodavcu da opis i prikaz predmeta bude precizan. U saradnjama na daljinu, to je prvi korak ka uspešnoj saradnji i prepreka da nastane zabuna.
Iz ugla bezbednosti na internetu – čuvajte svoje podatke.
Nijednom prodavcu niti kupcu neće biti potrebni vaši podaci sa platne kartice. Nikada nemojte deliti svoje lične podatke i lozinke sa trećim licima!
Međunarodni dan zaštite potrošača se ove godine obeležava sa fokusom na fer i odgovornu upotrebu veštačke inteligencije za potrošače. I dok je naš zadatak da idemo u korak sa novim tehnološkim izazovima, zadatak potrošača je da budu dobro upoznati sa svojim pravima i odgovornostima, kao i da budu na oprezu kada kupuju putem interneta.
Na našem blogu i u sekciji “Pomoć” možete pročitati brojne tekstove o bezbrižnoj i sigurnoj kupovini!
Post Dobro informisani = bolje zaštićeni! Kako do sigurne kupovine? je objavljen na sajtu LimundoGrad blog.
]]>Post Prevareni ste? Vraćamo vam novac! je objavljen na sajtu LimundoGrad blog.
]]>Sigurnost nam je uvek bila na prvom mestu. Pre više od 6 godina smo, analizom prevarnih situacija, došli do zaključka da, kad se prevara desi, i pored našeg detaljnog uputstva kako da se prevareni član obrati nadležnim organima, to se retko dešavalo. Samim tim su članovi vrlo retko dobijali povrat novca putem nadležnih organa. To je negde i razumljivo. Ljudi na jedan tas stave štetu koja im je načinjena, na drugi tas vreme i trud koji treba da potroše prijavljujući nekog za prevaru, a niti znaju kako se to radi niti kome da se obrate. Tu je onda i mišljenje da “u ovoj državi nema šanse da se to reši” i slično. Zato smo odlučili da ceo taj postupak preuzmemo na sebe. Znači, vi ste oštećeni, mi vama isplatimo novac, a onda iznos potražujemo od osobe koja je načinila prevaru, uglavnom sudskim putem. I to se ispostavilo kao dobra odluka. Oštećeni članovi su zadovoljni, sa nadležnim organima smo uspostavili odličnu saradnju i imamo više presuda u našu korist, a prevaranti imaju odgovarajuće kazne po zakonu.
O zaštiti
- maksimalan iznos zaštite je 20.000 dinara
- možete dobiti isplatu zaštite dva puta godišnje
- zaštita se isplaćuje isključivo na dinarski tekući račun otvoren u Srbiji
- rok za isplatu zaštite je 20 dana od slanja dokaza o plaćanju ili slanju.
Zaštita za kupca i prodavca
Uslovi za isplatu zaštite koji važe i za kupce i za prodavce:
- Kupovina je obavljena preko sajta Limundo.com ili Kupindo.com. To znači da je kupac pobedio na aukciji, potvrdio kupovinu predmeta sa fiksnom cenom klikom na Kupi ili Kupi odmah. Odnosno, ako ste samo dogovorili kupoprodaju preko poruka, za to se ne isplaćuje zaštita jer se to ne smatra saradnjom preko naših sajtova.
- Problem ste prijavili pismenim putem preko Kontakt strane.
- Kupoprodaja je obavljena u skladu sa uslovima plaćanja i slanja sa aukcije i prošao je rok za saradnju od 8 dana.
- Potrebno je prijaviti da je došlo do problema najkasnije 20 dana od momenta kupoprodaje. Naša preporuka je da nas odmah kontaktirate ako, nakon isteka roka za saradnju od 8 dana, nemate predmet ili uplatu kod sebe. Što pre reagujemo, veće su šanse da će biti uspešno rešen problem.
- Odabrali ste način slanja gde postoji praćenje paketa. Kod paketa koji nemaju opciju praćenja po broju pošiljke, kao što su neke pismonosne pošiljke, ne postoji način da se dokaže da je predmet poslat. Slanje autobusom tako što se plati 200 dinara vozaču, a onda će neko sačekati paket na stanici, takođe ne smatramo regularnim načinom slanja.
Zaštita za kupca
Zaštita se kupcu najčešće isplaćuje kad kupac plati a ne dobije predmet. Ređe se isplaćuje u slučajevima kada kupac vrati prodavcu predmet kod reklamacije a prodavac mu ne vrati novac. Uslovi koje je potrebno ispuniti su:
- Uplatu je potrebno da dokažete slikom uplatnice, zato je uvek čuvajte dok ne dobijete predmet.
- Uplatu je potrebno da izvršite na ime i prezime koje ste dobili od LimundoGrada prilikom kupovine. Ukoliko vam prodavac šalje druge podatke, niste u obavezi da obavljate saradnju i takav zahtev nam možete prijaviti.
- Ako ste vratili predmet prodavcu, a niste dobili novac, potrebno je poslati i sliku adresnice.
- Ako imate status Superkupca, za vas je predviđena zaštita i u slučajevima reklamacija, a iznos zaštite je povećan na 30.000 dinara ako prodavac reklamaciju odbije.
Slučajevi gde dobijete potpuno drugi predmet od kupljenog i značajno manje vrednosti (cepanica umesto laptopa, napolitanke umesto iPhone-a i sl) se smatraju prevarama i pokrivene su LimundoGrad zaštitom. Međutim, ako dobijete laptop sa aukcije sa oštećenjem, onda je to reklamacija i tu imate pravo na zaštitu samo ako imate status Superkupca.
Zaštita za prodavca
Prevare od strane kupaca prema prodavcima su najčešće kada prodavac pošalje paket “na poverenje”, bez da sačeka uplatu, što je nešto što ne preporučujemo.
Dakle, ili sačekajte da dobijete uplatu od kupca ili stavite otkupnu cenu na paket. Ređe su situacije, u kojima je isto predviđena isplata zaštite, da kupac reklamira predmet, prodavac vrati novac ali kupac ne vrati predmet.
Uslovi da prodavcu bude isplaćena zaštita su:
- Slanje je potrebno da dokažete slikom adresnice, zato je uvek čuvajte dok ne dobijete uplatu.
- Ako ste vratili novac kupcu kod reklamacije, potrebno je da dostavite i sliku uplatnice kao dokaz da je novac kupcu vraćen.
Imamo tim ljudi koji se godinama bavi isključivo prevencijom i detekcijom prevarnih situacija, što nam je omogućilo da svedemo broj takvih situacija na 0,004 posto od ukupnog broja transakcija. Ako vas je neko prevario, nemojte se ustručavati da nas kontaktirate. Imamo i iskustvo i resurse da vam pomognemo da prevaziđete nastalu situaciju tako da ne budete oštećeni.
Post Prevareni ste? Vraćamo vam novac! je objavljen na sajtu LimundoGrad blog.
]]>Post Da li imate ažurne podatke u nalogu? je objavljen na sajtu LimundoGrad blog.
]]>Ažurirajte e-mail
E-mail unosite prilikom registracije i u tom trenutku morate imati pristup istom kako biste prihvatili uslove korišćenja, odnosno bez toga se registracija ne može završiti. Pored toga, na e-mail vam stižu i podaci o kupcima ili prodavcima kada obavite neku saradnju, tako da ih uvek možete potražiti tamo ako ih obrišete iz poruka. Ali najbitnija svrha e-mail adrese jeste mogućnost da povratite podatke za pristup nalogu ukoliko se dogodi da ih zaboravite.
U našoj sekciji Pomoć možete pronaći detaljan opis postupka promene e-mail adrese.
Ako zaboravite podatke za pristup nalogu, odnosno svoje korisničko ime i lozinku, potrebno je da kliknete na Ulaz a zatim na opciju Zaboravio sam svoje podatke. Tu upišite svoju e-mail adresu i na e-mail će vam stići vaše korisničko ime i link putem koga možete napraviti novu lozinku. Sa tim podacima onda možete da uđete u nalog.
Ukoliko više nemate pristup e-mail adresi iz naloga, možemo vam pomoći putem poziva na mobilni telefon. Stoga…
Ažurirajte broj mobilnog telefona
Ukoliko nemate pristup e-mail adresi u iz naloga, pristup nalogu možemo da pokušamo da rešimo putem poziva na broj telefona iz naloga. Za tako nešto je potrebno da ipak imate aktivnu e-mail adresu koju koristite, kako bismo vam omogućili pristup nalogu pomoću nove e-mail adrese. To je moguće uraditi samo i isključivo putem broja telefona koji je već unet u nalog.
S obzirom na određene ograničenosti broja telefona kao podatka u odnosu na e-mail, pristup broju telefona vam ne garantuje pristup nalogu.
U našoj sekciji Pomoć možete pronaći detaljan opis postupka promene broja telefona.
Najčešće se problem pristupa nalogu javlja kada Limundovci menjaju uređaj sa kog pristupaju internetu, pa samim tim i sajtu Limundo.com. Većina ima odobrene opcije za čuvanje podataka za pristup nalogu i vremenom se zaboravi šifra ili korisničko ime. Stoga je naša preporuka da, ako možete, uvek podatke ažurirate pre nego što promenite uređaj.
Šta ako ne postoji pristup e-mail adresi i broju telefona iz naloga?
Ukoliko podaci nisu ažurni i više ne postoji pristup ni e-mail adresi ni broju telefona iz naloga, najverovatnije je da više nećete moći da pristupite nalogu. Podatke za pristup može povratiti samo vlasnik naloga i to na načine koji su gore opisani. Ukoliko ne postoji pristup e-mail adresi ili broju telefona, ne postoji način da se utvrdi da je osoba koja traži pristup nalogu zaista i njegov vlasnik. Samim tim ne postoji mogućnost da na drugi način omogućimo pristup nalogu.
Post Da li imate ažurne podatke u nalogu? je objavljen na sajtu LimundoGrad blog.
]]>Post Potvrdi kupovinu za sigurnu saradnju je objavljen na sajtu LimundoGrad blog.
]]>Saradnjom preko sajtova Limundo i Kupindo smatra se svaka saradnja gde je došlo do potvrde kupovine na samom predmetu, odnosno ako ste predmet izlicitirali ili kupili preko opcije za potvrdu kupovine (klikom na dugme Kupi), nakon čega je došlo do sistemske razmene podataka o kupcu i prodavcu. Ukoliko do toga nije došlo, već ste samo razmenili podatke sa drugom stranom putem poruka, takva saradnja se smatra saradnjom van Limunda ili Kupinda.
Razmena podataka pre nego što kupac i prodavac obave kupovinu nije dozvoljena. Zbog tako nečega možete dobiti opomenu, ali ono što je mnogo bitnije je što se takve saradnje obavljaju sa smanjenom sigurnošću. Važno je znati da u takvim situacijama niste zaštićeni LimundoGrad zaštitom. LimundoGrad zaštita podrazumeva da vam u prevarnim situacijama (kada uplatite predmet a ne dobijete isti, ili ako pošaljete predmet, a ne dobijete uplatu) LimundoGrad refundira iznos, a naknadno mi predajemo krivičnu prijavu protiv prodavca ili kupca. Takođe, korisnička podrška LimundoGrada ne vrši posredovanje u rešavanju eventualnih spornih situacija kod takvih kupoprodaja.
Dešava se da neki nalozi imaju blokiranu mogućnost kupovine ili prodaje iz različitih razloga, ali su i dalje aktivni u smislu da mogu da šalju poruke nama i drugim Limundovcima. Može biti situacija da je nalog u verifikaciji (blokiramo kupovinu i prodaju radi dodatne verifikacije podataka), možda već postoji sporna situacija sa nekim drugim članom koju pokušavamo da rešimo i slično. Imali smo slučajeve da su prodavci blokirani zbog sporne saradnje sa kupcem, a da drugim kupcima, koji su ih kontaktirali oko predmeta sa prekinute prodaje, navode da ne mogu trenutno da postavljaju predmete jer su u minusu na računu. Kada kupci žele da izbegnu regularnu saradnju preko sajta, uglavnom navode da ne znaju da koriste sajt. Ne znači da svako od njih ima nameru da prevari drugu stranu, ali je sigurnost svakako smanjena.
Ako vi prijavite da vas je neko prevario u saradnji van Limunda ili Kupinda, koja je dogovorena putem poruka, svakako ćemo proveriti prijavljen nalog i sankcionisati ga u skladu sa situacijom. Ali vi kao oštećena strana ne možete biti obeštećeni LimundoGrad zaštitom u takvoj situaciji. Eventualni postupak kod nadležnih organa biste morali da preuzmete na sebe. Bez obzira na to, mi smo u obavezi da nadležnim organima dostavimo podatke osobe koja je prijavljena na njihov zahtev.
Kod ovakvih situacija, kao i kod svih gde niste sigurni da li će saradnje proći regularno, uvek nas možete kontaktirati kako bismo izvršili dodatne provere.
Post Potvrdi kupovinu za sigurnu saradnju je objavljen na sajtu LimundoGrad blog.
]]>Post Podaci koje ne treba deliti u kupoprodaji je objavljen na sajtu LimundoGrad blog.
]]>Ipak, postoje određene informacije koje ne preporučujemo da delite, kako biste sačuvali sopstvenu sigurnost i/ili privatnost.
Slike dokumenata
Slike koje je potrebno razmeniti u kupoprodaji jesu slike predmeta (što imate na samom predmetu) i eventualno slike uplatnice ili adresnice kada već dođe do saradnje, a ukoliko postoji potreba za tako nečim. Nekada članovi žele da dokažu svoju validnost kao saradnika tako što pošalju sliku ličnog dokumenta nama ili drugom članu u saradnji. Lična dokumenta dajete na uvid samo nadležnim licima na njihov zahtev, odnosno licima koje imaju pravo na uvid u takav dokument.
Slike platnih kartica
Dešava se da neko ne zna šta je broj računa na kartici, jer na istoj postoji i broj računa i broj kartice pa, radi slanja podataka o uplati, kupcu pošalje sliku kartice. Ovo vrlo lako može dovesti do zloupotrebe vaše kartice i neovlašćenog skidanja sredstava sa bankovnog računa. Broj računa u Srbiji je u formatu 3-13-2 cifre i njega bez problema možete bilo kom dostaviti, bez straha da se nešto desi sa vašim novcem. Broj kartice je u formatu 4×4 cifre i taj broj ne treba da dostavljate drugim osobama. Detaljnije o tome pisali smo u tekstu “Broj računa i broj kartice – Šta smem da podelim na internetu?“
Zdravstveni podaci
Zakonom o zaštiti podataka o ličnosti definisano je da su zdravstveni podaci naročito osetljivi podaci o ličnosti. U našoj kulturi postoji potreba za detaljnim pojašnjavanjem zašto nešto ne možemo da uradimo, pa u to često potpadne i samovoljno davanje ovakvih osetljivih podataka drugim osobama, koje su u onlajn kupoprodaji skoro uvek potpuno nepoznate osobe. Važno je znati da niste u bilo kakvoj obavezi da nekom pojašnjavate zašto niste neku opciju plaćanja ili preuzimanja predmeta ponudili na prodaju ili zašto želite baš na određeni način da obavite saradnju.
Postavljajte i birajte opcije plaćanja, preuzimanja predmeta i komunikacije koje vama odgovaraju i koje su dostupne.
Sve ovo važi za vaše generalno korišćenje interneta, ne samo za LimundoGrad.
Kada na internetu dođete u situaciju da nekom ostavljate bilo kakav tip svog ličnog podataka, zapitajte se koliko je zapravo potrebno da taj neko zna o vama.
Post Podaci koje ne treba deliti u kupoprodaji je objavljen na sajtu LimundoGrad blog.
]]>Post Koliko je moja lozinka zapravo dobra i sigurna? je objavljen na sajtu LimundoGrad blog.
]]>Danas pišemo o drugoj opciji koju ovaj servis poseduje i testiramo snagu svojih lozinki, na jedan drugačiji način.
O sigurnim lozinkama smo pisali u više navrata ovde na blogu. Umesto novih saveta za kreiranje sigurne lozinke, danas ćemo testirati postojeće lozinke.
Pokušaćemo da odgovorimo na pitanje koliko su jedinstvene i da li su ikada bile kompromitovane.
Koliko je stanje u svetu stajber bezbednosti delikatno govori i činjenica da je HaveIBeenPwned baza kompromitovanih naloga od januara porasla za dve milijarde unosa, pa se trenutno u bazi servisa nalaze podaci o više naloga nego što ima ljudi na planeti.
Zbog toga moramo da reagujemo odmah i poboljšamo svoju bezbednost.
Provera jačine lozinke na nekom onlajn servisu opreznom korisniku sigurno ne deluje kao dobra ideja. To je definitivno tačno. Dugo nisam želeo da isprobam ovu opciju dok se nisam uverio u potpunu pouzdanost i poverljivost samog servisa. Trenutno je ovo jedino mesto na internetu za koje znam gde možete sigurno izvršiti ovakvu proveru, bez bojazni da će vaš upit neko zloupotrebiti.
Sa druge strane, veoma je važno da znamo da li nam je lozinka sigurna.
Provera se vrši tako što na sledećem linku unesete svoju lozinku:
https://haveibeenpwned.com/Passwords
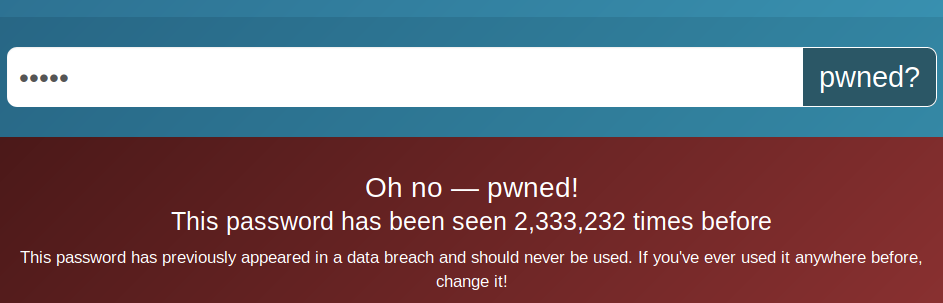
Napravili smo test sa nekim od “najpoznatijih” lozinki. Tako je na primer lozinka “1234” probijena preko dva miliona puta.
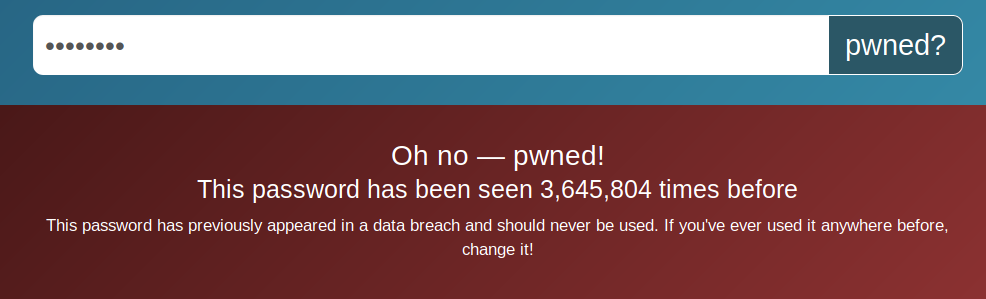
Još teža stuacija je sa lozinkom “password”, koja se u bazi pojavljuje 3,5 miliona puta:
Šta da radim ako mi je lozinka “pwned”?
Lozinku je potrebno što pre promeniti i ne koristiti je nikada više.
Ako je lozinka negde iscurela, njena kompleksnost postaje nebitna.
Baze podataka sa korišćenim lozinkama napadačima su od velike pomoći.
Napadači, umesto da sami generišu lozinke, koriste bazu već postojećih (takozvani “dictionary attack”) i na taj način mnogo brže i efikasnije ulaze u naloge.
Dodatno, u ovom napadu nebitno da li je i vaša e-mail adresa bila kompromitovana ili ne – kompromitivanu lozinku jednostavno ne smete koristiti.
Post Koliko je moja lozinka zapravo dobra i sigurna? je objavljen na sajtu LimundoGrad blog.
]]>Post Kako da vam podaci za pristup nalogu budu sigurni je objavljen na sajtu LimundoGrad blog.
]]>
U najvećem broju slučajeva kada se neko požali da je nalogu pristupao neko drugi, odnosno kako to članovi zovu, da je nalog “hakovan”, zapravo se radi o tome da neko od ljudi iz njihovog okruženja ima uvid u podatke za pristup nalogu, odnosno može da pristupi uređajima sa kojih se vrši logovanje.
U tom smislu postoji par jednostavnih saveta šta možete da uradite kako drugi ne bi koristili vaš nalog:
- Ukoliko još neko pored vas koristi računar preko kojeg pristupate Limundo nalogu, napravite poseban korisnički nalog na računaru samo za sebe.
Taj korisnički nalog zaštitite šifrom, kako biste samo vi imali pristup istom. Limundo nalogu pristupajte samo iz svog korisničkog naloga. Pročitajte uputstvo kako da napravite poseban nalog na računaru sa Windows operativnim sistemom; - Ukoliko pristupate nalogu sa tuđeg uređaja, koristite Incognito mode.
U svim najkorišćenijim pregledačima (Chrome, Firefox…) postoji opcija Incognito mode-a odnosno Private mode-a, gde možete pristupiti nekom svom nalogu, a da šifra ne ostane zapamćena na tuđem uređaju. U Firefox-u toj opciji pristupate klikom na File – New Private Window, dok se u Chrome-u ta opcija zove New Incognito Window.

- Nemojte davati drugima svoje login podatke.
O ovom smo opširnije pisali u posebnom blog postu: “Zašto pozajmljivanje online naloga nije dobra ideja?“. - Koristite sigurnu šifru.
Najbolje je da ona ne sadrži lične podatke, kao što je recimo datum rođenja, kombinaciju imena i godišta i slično, odnosno podatke koje bi ljudi koji vas poznaju mogli lako da iskoriste da pristupe vašem nalogu. Da bi lozinka bila sigurna, potrebno je da bude složenija, kombinacija malih i velikih slova, brojeva i specijalnih znakova, kao i da je povremeno menjate. - Vodite računa o svojoj e-mail adresi jer se preko nje mogu povratiti podaci za pristup. Neka ona bude ažurna, sa dvostepenom verifikacijom. Predlažemo vam i da proverite da li vam je e-mail adresa kompromitovana.
Ponovila bih da su u najvećem broju slučajeva ovo koraci koji mogu pomoći da više ne dolazi do ulaska na vaš nalog od strane drugih lica. Pored njih, svakako je potrebno voditi računa o bezbednosti uređaja kojima pristupate internetu kako biste smanjili mogućnost da neko upadom na vaš računar isti zloupotrebi.
Post Kako da vam podaci za pristup nalogu budu sigurni je objavljen na sajtu LimundoGrad blog.
]]>Post Da li su login podaci koje koristim na Internetu nekada bili kompromitovani? je objavljen na sajtu LimundoGrad blog.
]]>U ovom postu ćemo vam pokazati kako možete da proverite da li su vaša lozinka ili e-mail adresa nekada bili kompromitovani u sajber napadima.
Troj Hant, stručnjak za sajber bezbednost iz Australije, pre nekoliko godina napravio je servis koji je nazvao “Have I Been Pwned”.
Krstareći mračnim hodnicima interneta, Troj je počeo da skuplja podatke koje su napadači krali kompromitacijom poznatih veb servisa, kao što su Adobe, MySpace, Sony, xHamster i drugi. Baza koju je napravio vremenom je rasla (zapravo, svakim danom je sve veća) i trenutno sadrži podatke o oko 5 milijardi naloga, kao i podatke koju su procureli hakovanjem 336 različitih onlajn servisa.
Have I Been Pwned funkcioniše prilično jednostavno.
Potrebno je da na sledećoj veb stranici unesete svoju e-mail adresu:
https://haveibeenpwned.com/
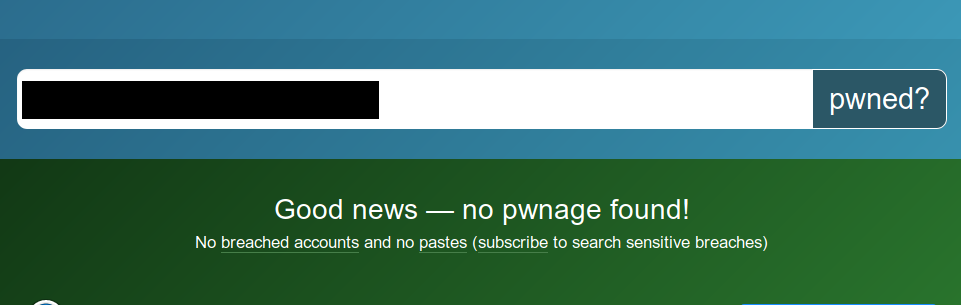
Ukoliko imate sreće i vaši podaci nisu kompromitovani, prikazaće vam se ovakva poruka:
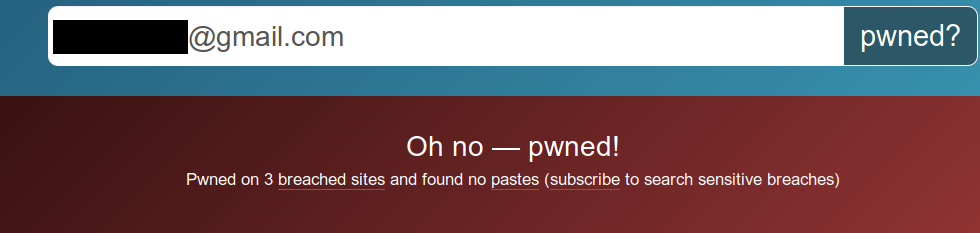
Ukoliko je vaša e-mail adresa pronađena u bazi hakovanih naloga, dobićete ovakvu poruku:
U donjem delu stranice imaćete preciznije informacije, gde i kada se kompromitacija dogodila:
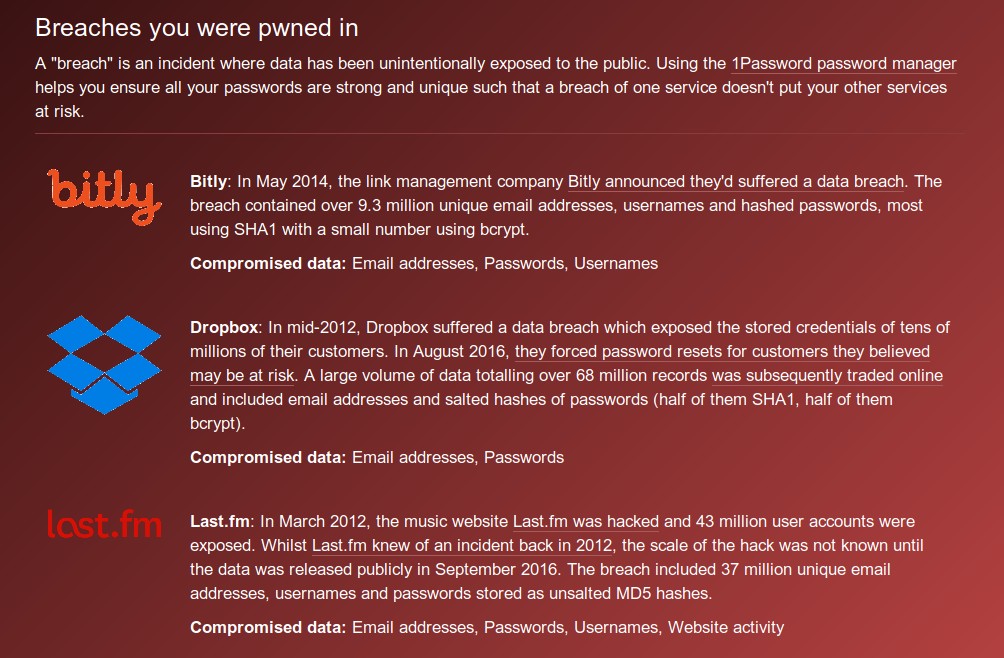
Šta da radim ako sam “pwned”?
Ukoliko je vaš nalog kompromitovan, na primer, prilikom hakovanja Dropbox-a, u idealnom svetu, bilo bi potrebno da promenite svoju Dropbox lozinku i to je sve.
Ipak, ponovo se vraćamo na temu koju smo pomenuli na samom početku, recikliranje lozinki.
Ako ste istu lozinku kao za Dropbox koristili i za druge servise, biće potrebno da istu promenite na svim servisima.
Lozinka koju ste imali na nalogu koji je kompromitovan je lozinka na koju treba da zaboravite, čak iako ste planirali da je koristite u paru sa drugom e-mail adresom.
Kako da automatski saznam da je došlo do problema?
U gornjem levom uglu “Have I Been Pwned” sajta postoji opcija “Notify me”. Potrebno je da tu unesete svoju e-mail adresu i, ako se u budućim hakovima bude pojavila vaša e-mail adresa, servis će vam poslati e-mail obaveštenje.
Napomena:
Ovaj servis nije zamena za obaveštenja koja će vam najverovatnije direktno poslati sajt koji je kompromitovan, tako da je potrebno da i dalje pratite bezbednosna saopštenja koja vam na e-mail šalju servisi koje koristite.
Koja ja vaša statistika?
Podaci koje prikuplja “Have I Been Pwned” nisu podaci koji su iscureli vašom greškom. U pitanju su uglavnom kompromitacije baza podataka servisa koje koristite od strane napadača. Neretko u tim slučajevima iscuri kompletna baza podataka nekog servisa.
Moja privatna gmail adresa, koju koristim 7-8 godina, do sada se našla u bazi čak 3 puta.
Stara e-mail adresa koju sam nekada imao sa domenom internet provajdera i koristio sam je od 2000. godine – čak 7 puta.
Kako vi stojite?
Post Da li su login podaci koje koristim na Internetu nekada bili kompromitovani? je objavljen na sajtu LimundoGrad blog.
]]>Post 3 najveće zablude o sigurnoj kupovini je objavljen na sajtu LimundoGrad blog.
]]>
Mogu da otvorim paket pred kurirom i proverim predmet, a da ne platim
Kurirske službe vrše prenos paketa od tačke A do tačke B i ne odgovaraju za sadržaj paketa. Da biste sadržaj paketa pregledali, morate prvo da platite kuriru cenu dostave ili cenu dostave i cenu predmeta, ako je dogovoreno plaćanje pouzećem. Kao što ne možete da se žalite poštaru na iznos računa za struju kada vam isti donese, tako ni kurirska služba nije odgovorna za sadržaj paketa (sem u situacijama kada je u pitanju oštećenje prilikom transporta, ali to je druga tema). Često možete pročitati da je neko “dobar” sa kurirom koji mu isporučuje pakete i da mu isti dozvoljava da pregleda paket, neki navode da kurira “časte” i slično. Ništa od toga nije deo neke regularne procedure za isporuku paketa i na takve preporuke za proveru sadržine paketa se ne treba oslanjati.
Ko traži novac unapred, taj je prevarant
Plaćanje unapred je regularan način plaćanja predmeta koji podrazumeva da vam prodavac šalje predmet nakon uplate. Naravno, naša preporuka je da se plaćanje uvek izvrši na podatke iz naloga. Ako prodavac šalje druge podatke, možete odbiti kupovinu i preporučujemo da nam takve slučajeve prijavite. Plaćanje pouzećem se pogrešno smatra sigurnijim načinom plaćanja jer se misli da se sigurno dobija predmet na takav način. Zapravo, vi tako sigurno dobijate paket, ali vi ne znate sadržinu istog. Neke od najvećih prevara u Srbiji putem internet trgovine su upravo bile putem plaćanja pouzećem gde su se u paketu nalazili predmeti značajno manje vrednosti od kupljene. Plaćanje unapred na tekući račun takođe daje mogućnost lakše identifikacije potencijalnog počinioca prevare, jer se uplata vezuje za račun u banci, iza kog uvek postoje dodatni podaci o osobi koja je uplatu primila.
Ako me prevare prilikom kupovine preko interneta, nemam nikakvu zaštitu
Prevara je krivično delo, a naš zakon obuhvata i onu koja se dešava putem interneta. U LimundoGradu ste dodatno zaštićeni LimundoGrad zaštitom koja podrazumeva da vam mi vraćamo novac u slučaju da ste prevareni, a nakon toga na sebe preuzimamo predavanje krivične prijave. Ove godine je LimundoGrad zaštita povećana na iznos od 20.000 dinara.
Imamo poseban tim ljudi koji se isključivo bavi sigurnošću kupoprodaje, tako da vam predlažemo da nas uvek kontaktirate.
Treba biti oprezan u određenoj meri, a više saveta o tome na šta da obratite pažnju imate kod nas na Limundo blogu, kao i u sekciji Pomoć. Kada je neko prevaren putem interneta, često se mogu pročitati komentari kako je taj neko bio naivan, neoprezan i slično, što može dodatno demoralisati osobe koje su prevarene da tako nešto i prijave. A zapravo se prevara može desiti bilo kome, bez obzira na iskustvo, broj ocena… a jedini krivac u toj situaciji je onaj koji je prevaru izvršio. Stoga nas uvek kontaktirajte ako postoji sličan problem sa kupcem ili prodavcem, tu smo da pomognemo.
Post 3 najveće zablude o sigurnoj kupovini je objavljen na sajtu LimundoGrad blog.
]]>Post Koliko e-mail može biti opasan? je objavljen na sajtu LimundoGrad blog.
]]>Mi smo to proverili umesto vas, a rezultate možete pogledati u nastavku ovog posta.
Od osnivanja, kompanija LimundoGrad ima javnu e-mail adresu namenjenu za komunikaciju sa članovima. Čuvena spajalica@limundo.com. Kako je adresa javna i dobro poznata, ona dnevno primi prilično veliki broj legitimnih poruka.
Ipak, u ovom postu nas ne interesuje taj deo priče. U kontrolisanim uslovima, napravili smo mini analizu e-mail poruka koje zapravo nikada ne završe u inboksu korisnika, već ih spam filteri i antivirus “sklone” na bezbedno mesto.
Za potrebe ovog eksperimenta mi smo, u kontrolisanim uslovima, pristupili takvim porukama i filtrirali ih prema sledećem kriterijumu:
Izvući nasumično 3 poruke koje su stigle u prethodnih mesec dana, a da uz sebe imaju prilog (attachment).
Priloge smo provukli kroz servis “VirusTotal” i dobili smo sledeće rezultate:

3 od 3 poruke iz našeg uzorka sadržale su priloge koji su zapravo bili zamaskirani maliciozni fajlovi. Pokretanje ovih fajlova potencijalno bi dovelo do kompromitovanja računara, što dalje može da vodi u velike probleme. Nisu retki slučajevi u praksi da se pokretanjem ovakvog jednog fajla inficira čitava mreža jedne kompanije.
Količina spama i malvera koji se širi kroz spam poruke ogromna je i velika je pretnja kako organizacijama tako i pojedincima. Zbog toga je važno imati ispravno podešen i siguran e-mail server, kako ovakve poruke ne bi dolazile do korisnika.
Umesto zaključka, kviz pitanje:
Koliko mislite da od ovih 12 poruka, navodno poslatih od strane FedEx-a, sadrži malver?
Post Koliko e-mail može biti opasan? je objavljen na sajtu LimundoGrad blog.
]]>