Nanopartículas inyectables que devuelven la respuesta a la luz en retinas ciegas es un artículo de Blogthinkbig.com.
]]>Una retina que ya no ve, pero sigue conectada
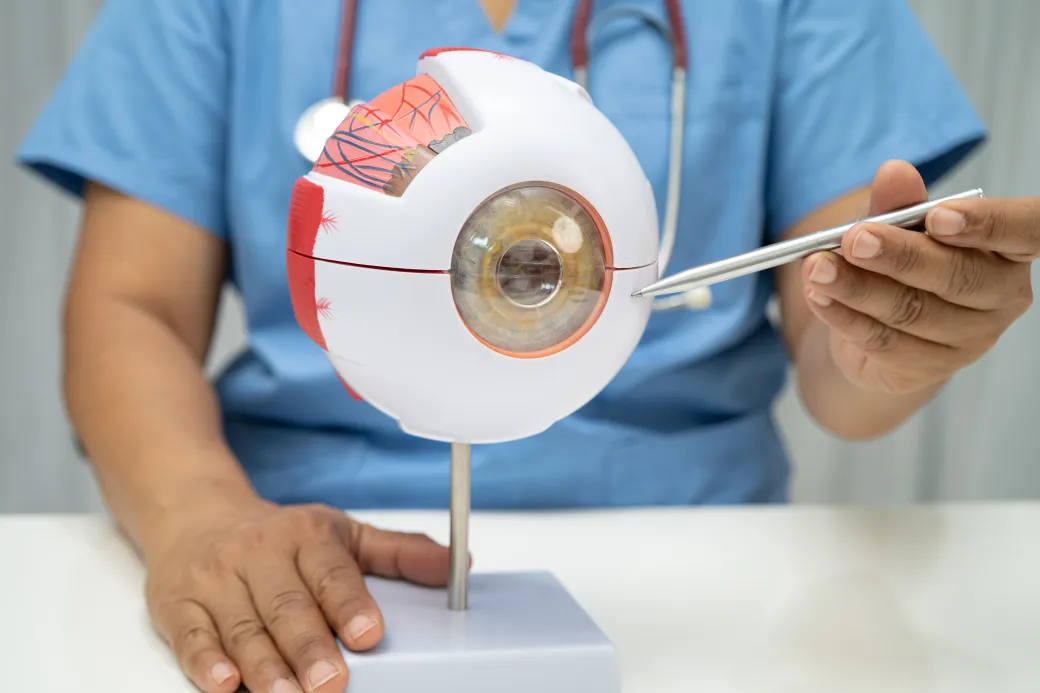
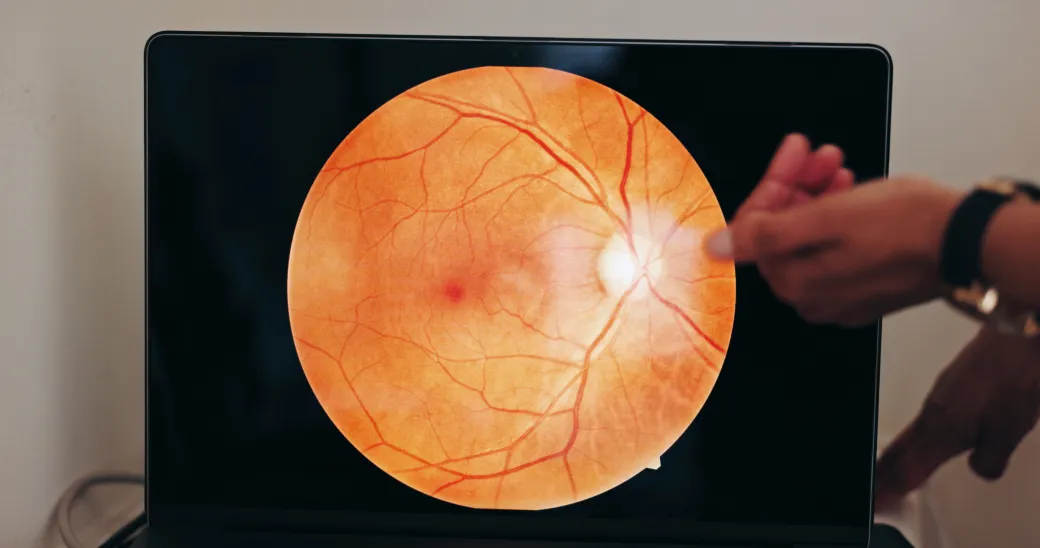
La retina es la capa de tejido que recubre el fondo del ojo y funciona como el sensor de una cámara. Está llena de fotorreceptores, unas células que se llaman conos y bastones y que capturan la luz y la convierten en una señal eléctrica. Esa señal pasa por otras neuronas, las células bipolares y las ganglionares, hasta llegar al nervio óptico, que la lleva al cerebro para que la interprete como imagen.
En la retinosis pigmentaria falla el primer eslabón de esa cadena. Es una enfermedad hereditaria que afecta a una de cada 4.000 personas y que puede estar causada por más de un centenar de genes distintos. Los fotorreceptores van muriendo poco a poco, de modo que primero se pierde la visión con poca luz y después el campo de visión se estrecha hasta quedar reducido a una especie de túnel.
Lo que hace interesante este caso es que, aunque el sensor se estropee, el resto del cableado suele seguir en su sitio. Las neuronas que transmiten la señal al cerebro sobreviven durante años y esperan una señal que ya nadie les envía.
Partículas huecas que funcionan como paneles solares
Las nanopartículas del estudio están hechas de nitruro de carbono grafítico, un material formado solo por carbono y nitrógeno que es un semiconductor, lo que significa que reacciona a la luz de forma parecida a las células de una placa solar. Miden unos 300 nanómetros y son huecas, un diseño inspirado en parte en los cloroplastos, las estructuras con las que las plantas aprovechan la luz del sol. Al ser huecas, la luz rebota dentro de la esfera y recorre más camino, así que capturan bastante más luz que una partícula maciza. Las ha desarrollado un equipo de la Universidad de Aarhus liderado por Menglin Chen, que empezó a trabajar en la idea en 2019 con el objetivo de crear un material capaz de comunicar la luz con las células vivas sin cables.
Se inyectan en el gel transparente que llena el interior del ojo y se depositan sobre la superficie de la retina, junto a las células ganglionares, que son las encargadas de enviar la información al cerebro. Cuando les llega luz azul, los electrones del material se activan igual que en un panel solar, solo que aquí no hay ningún cable. En lugar de producir corriente, reaccionan con el oxígeno y el agua que rodean la partícula y generan pequeñas cantidades de compuestos químicos reactivos. Esos compuestos hacen que la neurona libere calcio, una señal interna que la célula interpreta como una orden para activarse.
La partícula hace de traductora entre dos lenguajes. Recibe luz, que la neurona no sabe leer, y la convierte en una señal química que sí entiende, y a partir de ahí la neurona hace lo que siempre ha hecho, que es mandar el mensaje hacia el cerebro.
Del laboratorio al ojo de un ratón
Antes de llegar al ojo, el equipo comprobó que las partículas funcionaban en células sueltas. Con un láser activaron una sola partícula dentro de una célula y vieron cómo la señal se extendía a las vecinas, y con una luz LED corriente lograron que células de corazón que latían sin ritmo se sincronizaran.
Después pasaron a los ratones. Eligieron animales con retinosis pigmentaria avanzada, casi ciegos, y les inyectaron las partículas en el ojo. Al iluminarlos con luz azul, algunos mostraron actividad en la corteza visual, la zona del cerebro que procesa lo que vemos, y también cambiaron de comportamiento, porque volvieron a preferir los lugares oscuros, como hacen los ratones sanos. En retina de cerdo, más parecida a la humana, la luz también activó las neuronas.
Eso no significa que los animales vean. Solo respondió una parte de ellos y lo hizo de forma débil, algo que Henri Leinonen, especialista en retina y coautor del trabajo, resume como «un primer paso, no una prótesis terminada».
Frente a los implantes y la terapia génica
Hasta ahora, las opciones para devolver algo de visión a una retina que no responde han sido de tres tipos, y todas tienen un precio. La primera son los implantes, pequeños chips que se colocan en el ojo y hacen el trabajo de los fotorreceptores que han muerto. Hace ya más de una década contamos en Think Big cómo se probaron los primeros microchips bajo la retina, y hoy es PRIMA el que ha recibido este verano el marcado europeo para un tipo de degeneración macular. Funciona en personas, pero exige una cirugía delicada dentro del ojo y unas gafas con cámara que envíen la imagen al chip.
La segunda es la terapia génica, que repara el gen defectuoso. Es muy eficaz cuando se puede aplicar, pero solo sirve a quien tiene esa mutación concreta, y en la retinosis pigmentaria hay más de cien posibles. La tercera es la optogenética, que ya se prueba en pacientes. Consiste en introducir en las neuronas que sobreviven un gen que las vuelve sensibles a la luz, de modo que ellas mismas ocupan el lugar de los fotorreceptores. Funciona sin importar qué gen falle, pero obliga a modificar genéticamente las células del paciente.
Las nanopartículas cambian el planteamiento. Se inyectan en el gel del ojo, como ya se hace con otros tratamientos oculares, así que no hay que operar la retina. Tampoco tocan el ADN, porque el efecto lo produce la luz al llegar al material y no una proteína nueva dentro de la célula. Y como no dependen del gen que haya fallado, en principio podrían servir en cualquier caso en que las neuronas sigan vivas. Falta saber cuánto duran en el ojo, si son seguras a largo plazo, qué calidad de visión pueden dar y si harán falta unas gafas que emitan luz azul.
Siete años para llegar hasta aquí
El proyecto empezó en 2019, cuando Chen buscaba un material capaz de estimular células sin cables ni modificaciones genéticas. Entonces trabajaba con nanofibras y con células del cerebro y del corazón, y con los años el equipo pasó a las partículas huecas hasta llegar a probarlas en un ojo. Hoy tiene una patente en trámite y un proyecto, RetiNano, centrado en convertirlas en una prótesis de retina inyectable.
Queda un trecho largo hasta que algo así llegue a un paciente, y la propia investigadora lo reconoce. Pero la pregunta ya no es si un material de este tipo puede comunicarse con las neuronas, sino qué hace falta para que lo haga de forma segura y útil.
Nanopartículas inyectables que devuelven la respuesta a la luz en retinas ciegas es un artículo de Blogthinkbig.com.
]]>Cómo un acuario inteligente permitió el robo de diez gigabytes de datos en un casino es un artículo de Blogthinkbig.com.
]]>A pesar de que el dispositivo contaba con una configuración orientada a aislar sus comunicaciones mediante una red privada virtual, los atacantes lograron superar esta barrera, saltar a los sistemas centrales y sustraer la base de datos de grandes apostadores. Este suceso ilustra la brecha de control que surge cuando el internet de las cosas introduce equipamiento terciario en infraestructuras críticas sin auditorías de seguridad continuas.
La entrada a través de un termostato automatizado
La instalación de dispositivos conectados en oficinas y zonas comunes responde con frecuencia a criterios de confort o mantenimiento delegados a proveedores externos, habitualmente al margen de los equipos técnicos de seguridad. En este casino, el acuario disponía de un módulo informático con conexión a internet para controlar los parámetros biológicos a distancia. Bastó un rastreo de puertos o el aprovechamiento de credenciales predeterminadas para que los atacantes tomaran el control de un componente cuya capacidad computacional parecía irrelevante para la organización.
La entidad intentó reducir el riesgo asignando al acuario su propia red privada virtual, una práctica frecuente para separar el tráfico secundario del núcleo corporativo. Sin embargo, la segmentación contenía fallos de configuración que permitieron a los atacantes escapar del entorno asignado. Una vez tomado el control del microcontrolador del tanque, la infraestructura de red no impidió que el dispositivo interactuara con el resto de los activos empresariales, convirtiendo un elemento decorativo en un punto de acceso persistente.
Movimiento lateral y exfiltración bajo protocolos de audio
Tras comprometer el dispositivo del vestíbulo, los intrusos exploraron la topología interna en busca de recursos de alto valor comercial. Al no existir barreras de contención dentro del perímetro, el sistema de monitorización acuática sirvió como plataforma para sondear servidores corporativos, sistemas de pago y registros detallados de los clientes más exclusivos. La ausencia de mecanismos de confianza cero facilitó que una máquina periférica realizara consultas sobre activos centrales sin activar alertas inmediatas.
La fase de extracción de datos requirió un método capaz de eludir la supervisión rutinaria del centro de operaciones. Los diez gigabytes de información fueron empaquetados y transmitidos de manera gradual hacia un servidor ubicado en Finlandia. Para camuflar la fuga, los intrusos recurrieron a protocolos de comunicación habitualmente empleados para la transmisión de audio y vídeo en directo. Desde la perspectiva de los inspectores de red tradicionales, el tráfico imitaba un flujo multimedia convencional, logrando que la transferencia continuara durante días sin llamar la atención.
La asimetría entre el tráfico entrante y el tráfico saliente
La mayor parte de los esquemas de defensa corporativos concentra sus recursos en analizar las peticiones entrantes: filtros de correo electrónico, bloqueo de puertos perimetrales y análisis de firmas de programas maliciosos. Este modelo asume que los dispositivos situados tras la primera línea de protección operan bajo un marco de confianza legítimo. En el incidente del casino, ningún sistema consideró anómalo que un sensor de acuario mantuviera comunicaciones regulares con servidores externos, dado que su función técnica requería conectividad constante.
El análisis forense identificó la intrusión al aplicar modelos de comportamiento de red capaces de evaluar la naturaleza anómala de los paquetes en lugar de su procedencia nominal. La divergencia entre el perfil funcional del acuario y el envío masivo de datos mediante canales de emisión continua permitió aislar la amenaza. La investigación demostró que vigilar la actividad de salida y correlacionar los volúmenes de datos enviados al exterior resulta tan crítico como blindar los accesos de entrada.
Lecciones de arquitectura frente a la proliferación de sensores
La incorporación masiva de dispositivos conectados en sedes corporativas incrementa la superficie de exposición, a menudo al margen del inventario formal de sistemas. Elementos auxiliares como pantallas interactivas, sistemas de climatización o sensores ambientales conviven en la misma infraestructura que aloja registros financieros y bases de datos confidenciales. Considerar seguros estos terminales por asignarles un identificador de red básico puede terminar en una vulnerabilidad que los atacantes aprovechan con estos métodos.
Contener este riesgo exige aplicar el principio de mínimo privilegio y arquitecturas de confianza cero donde ningún equipo disponga de visibilidad sobre recursos ajenos a su labor. Esta segmentación debe complementarse con políticas de salida que restrinjan el tráfico de cada dispositivo a las direcciones requeridas para su operación. Sin una monitorización continua del comportamiento de cada terminal, cualquier aparato periférico puede convertirse en la vía de entrada a los activos más protegidos.
Si te ha gustado este artículo y quieres recibir más contenido sobre innovación y tecnología directamente en tu correo, suscríbete a nuestra newsletter y mantente siempre actualizado. No somos de los que llenan tu bandeja, solo compartimos los lunes.
Cómo un acuario inteligente permitió el robo de diez gigabytes de datos en un casino es un artículo de Blogthinkbig.com.
]]>Proyecto Aracne: del Museo del Prado a las momias del Valle de los Reyes es un artículo de Blogthinkbig.com.
]]>Una herramienta nacida en el Prado
Hace diez años, el Museo del Prado se planteó cómo estudiar científicamente las telas que usaban los pintores como soporte. Hasta entonces el análisis era parcial y manual, y no siempre permitía comparar unos lienzos con otros con precisión.
Con la Universidad de Sevilla, que convirtió la idea en una herramienta informática funcional, nació Aracne. El software parte de una imagen del tejido, ya sea visible o, cuando no se puede acceder al original, una radiografía de la obra. Se elige el área a estudiar, se fijan los parámetros y Aracne realiza un análisis frecuencial. Así se pueden estudiar y comparar con un mismo procedimiento características que antes eran muy difíciles de medir.
No sustituye la mirada de restauradores, conservadores o investigadores, sino que les da información extra. Ya ha permitido avanzar en cuestiones de datación y autoría, situar geográficamente algunas obras, entender cómo trabajaban los talleres de los pintores e incluso conocer mejor la organización de encargos como el del Buen Retiro. El lienzo deja de ser un elemento secundario y pasa a ser una fuente de pistas.
De las salas del museo a una tumba en Luxor
Si Aracne servía para comparar tejidos, ¿por qué no probarlo fuera de la pintura? Muchos textiles del Antiguo Egipto comparten con los lienzos un tipo de ligamento, el tafetán, y eso llevaba tiempo haciendo pensar al equipo que podía funcionar.
La oportunidad llegó con el C2 Royal Cache Wadi Survey, un proyecto hispano-egipcio codirigido por el arqueólogo Hisham El-Leithy en el Valle del Escondite de las momias reales. Al principio no tenían textiles con los que probarlo. Dos años después empezaron a aparecer vendas de momia en cantidades importantes, que además podrían estar relacionadas con las de los cuerpos hallados en la zona en 1881.
Para quienes habían trabajado solo con pinturas, el cambio de escenario no podía ser mayor: de un gabinete técnico a una cueva o una tumba junto a un equipo de arqueólogos.
El valor de comparar
Los primeros trabajos han revelado una gran variabilidad en los tipos y calidades de las telas. Algunas son de una calidad tan alta que debieron de ser muy costosas y de uso exclusivo de personas de categoría social elevada. Es una posible línea de relación con la realeza, aunque los propios investigadores recuerdan que forma parte de un proceso de estudio mucho más amplio.
El verdadero potencial de Aracne está en la comparación. Un tejido aislado ofrece cierta información, pero cientos de tejidos analizados con la misma metodología permiten encontrar relaciones que antes pasaban desapercibidas. Por eso el objetivo es incorporar a la base de datos textiles de otras tumbas, y que la herramienta contribuya también a formar a profesionales egipcios de la arqueología, la restauración y la conservación.
El proyecto deja otra idea: matemáticos, ingenieros e informáticos aportan herramientas distintas a las de restauradores o arqueólogos, y al combinarlas surgen soluciones que ninguna disciplina lograría sola. Aracne, además, se puso en abierto y hoy interesa a instituciones, empresas e investigadores independientes.
El Prado tenía una necesidad, la Universidad de Sevilla aportó el conocimiento para convertirla en software y otros investigadores encontraron nuevas preguntas que responder con él. Quizá esa sea la parte más interesante de Aracne: detrás de cada gran avance hay una buena idea y, sobre todo, las personas adecuadas para hacerla posible.
Si te ha gustado este artículo y quieres recibir más contenido sobre innovación y tecnología directamente en tu correo, suscríbete a nuestra newsletter y mantente siempre actualizado. No somos de los que llenan tu bandeja, solo compartimos los lunes.
Proyecto Aracne: del Museo del Prado a las momias del Valle de los Reyes es un artículo de Blogthinkbig.com.
]]>Las telecomunicaciones, una infraestructura estratégica para la defensa de Europa es un artículo de Blogthinkbig.com.
]]>La defensa europea depende cada vez más de unas infraestructuras digitales seguras, resilientes y soberanas. En un contexto marcado por la incertidumbre geopolítica y la evolución de las amenazas híbridas, las redes de telecomunicaciones y las capacidades tecnológicas de los operadores adquieren un papel estratégico para reforzar la seguridad de Europa.
Esta cuestión centró la jornada de Defensa celebrada el pasado 9 de octubre en Madrid, en el marco del Alaian Frontier Summit 2026, que reunió del 7 al 9 de octubre a operadores, startups, inversores y expertos para analizar las tendencias y tecnologías que marcarán el futuro de la industria. Durante la sesión, Agustín Moro, Director de Servicios de Innovación y Socios de Wayra, compartió con los asistentes la colaboración de las operadoras de Alaian en torno a la innovación abierta y su ambición de extender dicha colaboración al ámbito de Defensa.
Alaian es una alianza internacional integrada por Amigos VC, Cellnex, du, KPN, MTN, NOS, Omantel, Orange, Telefónica, TIM y Türk Telekom, que impulsa la innovación abierta y conecta a startups con operadores para fomentar la colaboración y facilitar el desarrollo y escalado de soluciones tecnológicas en el sector. Su Frontier Summit es un punto de encuentro para compartir conocimiento, explorar oportunidades de colaboración y abordar los grandes retos de la industria, desde la inteligencia artificial y la soberanía digital hasta la ciberseguridad y la defensa.
Cuando las redes también protegen
Durante la jornada se presentó la visión de la European Telco Defense Alliance (ETDA), una iniciativa que busca reforzar la cooperación entre operadores europeos para proteger las infraestructuras digitales críticas y mejorar la capacidad colectiva de respuesta ante crisis y amenazas híbridas.
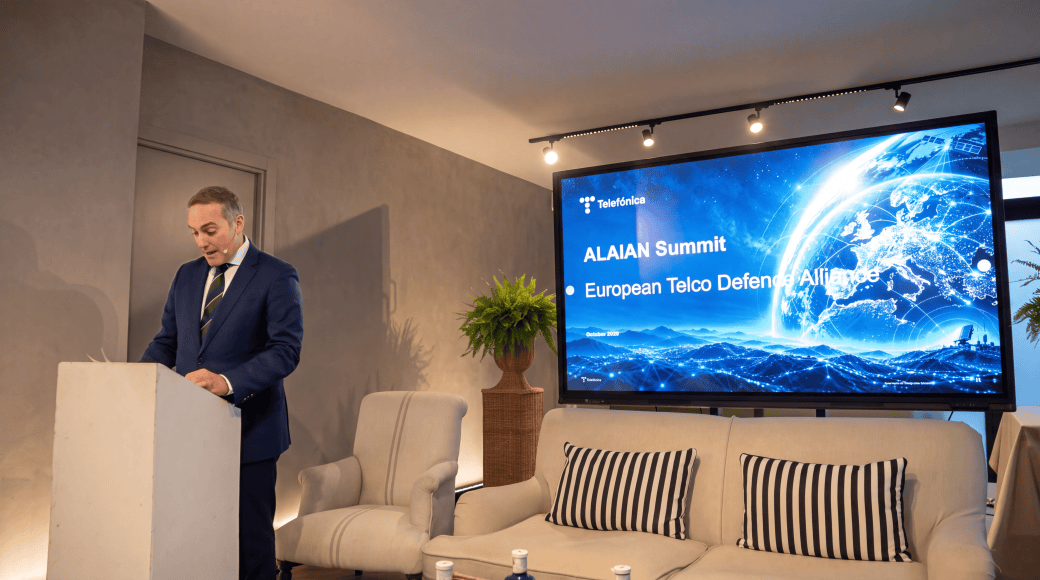
Concebida como una alianza federada y no comercial, alineada con la Unión Europea y complementaria a la OTAN, la propuesta se basa en la cooperación operativa, el intercambio de información, el sensado distribuido y el desarrollo coordinado de casos de uso con tecnologías duales.
De la innovación a las capacidades de defensa
La jornada combinó esta visión con aportaciones del ecosistema telco y de la innovación tecnológica, incluyendo propuestas de Ravenloop y Vig Sec Drone para el ámbito de la defensa, así como el análisis de Amy Cameron, de STL Partners, sobre la evolución del sector y las oportunidades para los operadores.
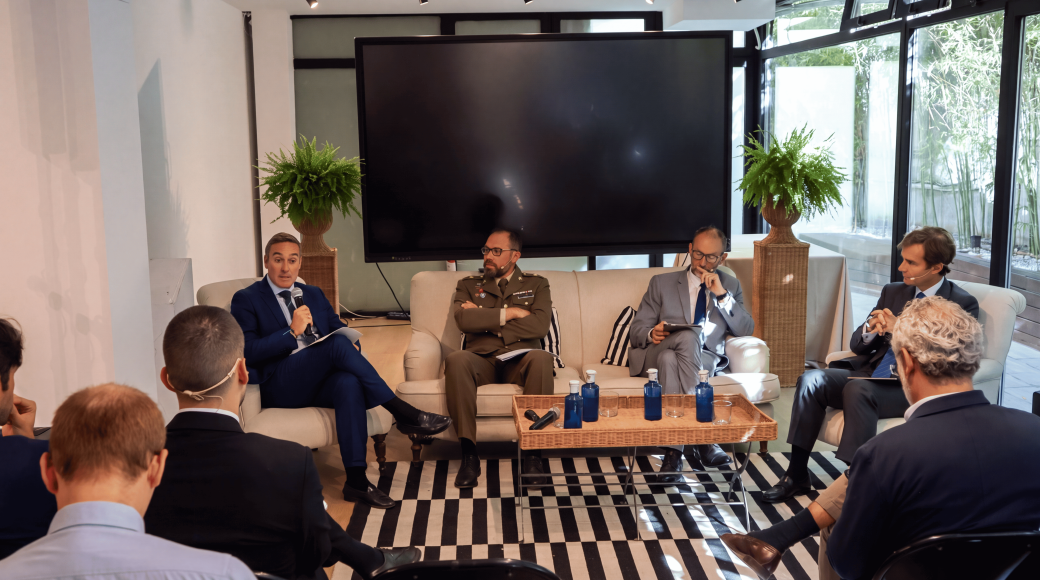
El encuentro concluyó con la mesa redonda El valor de las telcos en el nuevo escenario de defensa, moderada por Jesús Abraham, con la participación de Jaime Calvo, del Mando Conjunto del Ciberespacio (MCCE); Mathieu Kessler, de la Universidad Politécnica de Cartagena; y Carlos Pérez de Jáuregui, de Nazca Capital. El debate reunió las perspectivas de Defensa, academia e inversión para reflexionar sobre la contribución del sector a los nuevos retos de seguridad.
Un reto que exige colaboración europea
Las redes de fibra y móviles, los centros de datos, el cloud, la ciberseguridad y el talento tecnológico de los operadores forman parte de las capacidades sobre las que se sustenta la defensa moderna. El reto para Europa pasa por avanzar de las capacidades nacionales a una cooperación más estrecha, convirtiendo estos recursos en un activo colectivo para su seguridad y defensa. Esta es precisamente la ambición de la European Telco Defense Alliance: impulsar la colaboración entre operadores europeos para reforzar la resiliencia digital y contribuir a una Europa más preparada ante los nuevos desafíos de seguridad.
Si te ha gustado este artículo y quieres recibir más contenido sobre innovación y tecnología directamente en tu correo, suscríbete a nuestra newsletter y mantente siempre actualizado. No somos de los que llenan tu bandeja, solo compartimos los lunes.
Las telecomunicaciones, una infraestructura estratégica para la defensa de Europa es un artículo de Blogthinkbig.com.
]]>Mi Samsung no recibe One UI 9: por qué motivos y cómo forzar la búsqueda de actualización es un artículo de Blogthinkbig.com.
]]>En un artículo anterior expliqué todos los pormenores del lanzamiento de Samsung One UI 9. Desde las novedades que querrás probar en tu teléfono hasta los modelos compatibles con esta actualización y el posible calendario de lanzamiento. Precisamente, ahí hay dos factores que influyen en cuándo recibirá tu teléfono la orden de actualizar a One UI 9. A los que hay que unir otros más, como el país en el que residas.
Así que si te preguntas por qué motivos todavía no has podido actualizar a One UI 9 en tu Samsung Galaxy, a continuación te explicamos todas las razones que influyen en que tu móvil se retrase o, en el peor de los casos, se quede sin actualizar y debas quedarte con One UI 8.5, que tampoco está nada mal. En cualquier caso, también puede ser que, simplemente, tu teléfono todavía no haya comprobado la actualización y debas hacerlo tú mismo manualmente. Te contamos como hacerlo.
Por qué no puedes actualizar a One UI 9
A diferencia de Apple, que lanza sus actualizaciones para todos los dispositivos compatibles en un solo día, los demás fabricantes deben espaciar estos lanzamientos por muchos motivos. El principal es que su catálogo de modelos es más amplio y complicado que el de Apple. Esto significa que deben comprobar que la actualización funciona correctamente en aparatos con diferentes componentes.
Así que, si ya llevas años con un Samsung Galaxy, sabrás que cuando la compañía surcoreana lanza una actualización como la que nos ocupa, actualizar a One UI 9 no es algo que puedan hacer todos los modelos de móviles en todos los países a la vez. Hay un calendario por fases que categoriza los dispositivos por novedad y gama, así como por el país del usuario. Dicho de otra forma. Samsung actualiza primero los terminales de Corea del Sur y otros países de su alrededor. A continuación, Estados Unidos y Canadá. Y, en tercer lugar, Europa y otros países.
Y cuanto más actual sea tu Samsung Galaxy, antes recibirás la actualización. Actual en el sentido de la fecha de lanzamiento, no de la compra. Por ejemplo, los modelos plegables y la familia S26 se están actualizando los primeros. Si tu teléfono se lanzó al mercado hace dos o más años, tendrás que esperar unas semanas o unos meses.
En el peor de los casos, tu Galaxy estará fuera de la lista, como por ejemplo los modelos S22, S21, el Z Fold4 y Z Flip4, modelos de la serie A como A53, A73, A33 y A14, etc. Puedes comprobarlo con la aplicación Samsung Members. En ella podrás informarte sobre fechas de actualizaciones y dispositivos compatibles.
Cómo preparar tu Samsung Galaxy para actualizar
Hay varias maneras de ayudar a tu teléfono a que pueda actualizar a One UI 9 llegado el momento. Que tenga el espacio necesario para descargar la actualización, que tenga suficiente batería para realizar esa tarea y, en tercer lugar, que la conexión permita comprobar y descargar One UI 9 a tu Samsung Galaxy. Así que empecemos por ahí.
No hay una cifra exacta de espacio necesario para actualizar a One UI 9. Teniendo en cuenta versiones anteriores, podemos hablar de una cifra entre 5 GB y 10 GB de almacenamiento libre para actualizar. Mejor pecar de exceso que quedarnos cortos llegado el momento. Para ayudarte a obtener más espacio y para “solucionar problemas de actualización de software”, Samsung recomienda borrar la caché del sistema. Para ello, abre Ajustes y entra en Cuidado del dispositivo. Pulsa el botón Optimizar ahora. Y, al terminar la tarea, pulsa el botón Realizado o similar.
Sobre la batería, Samsung recomienda tener, al menos, un 20% de batería antes de empezar a actualizar. Aunque cuanto más batería, mejor. Y si tienes tu teléfono conectado a la corriente, lo tendrás más fácil todavía.
Y sobre la conexión, siempre se recomienda utilizar Wi-Fi en vez de conexión móvil. Por lo general, porque se obtiene más ancho de banda, si bien las conexiones 5G actuales poco tienen que envidiar a según qué cobertura Wi-Fi.
Cómo forzar la búsqueda de One UI 9
Si todavía no has recibido el aviso de actualizar a One UI 9, puede que solo se deba a que el teléfono no ha tenido ocasión de comprobarlo. Pero tú mismo puedes echar un vistazo. Recuerda que para buscar actualizaciones de software tienes que seguir estos pasos:
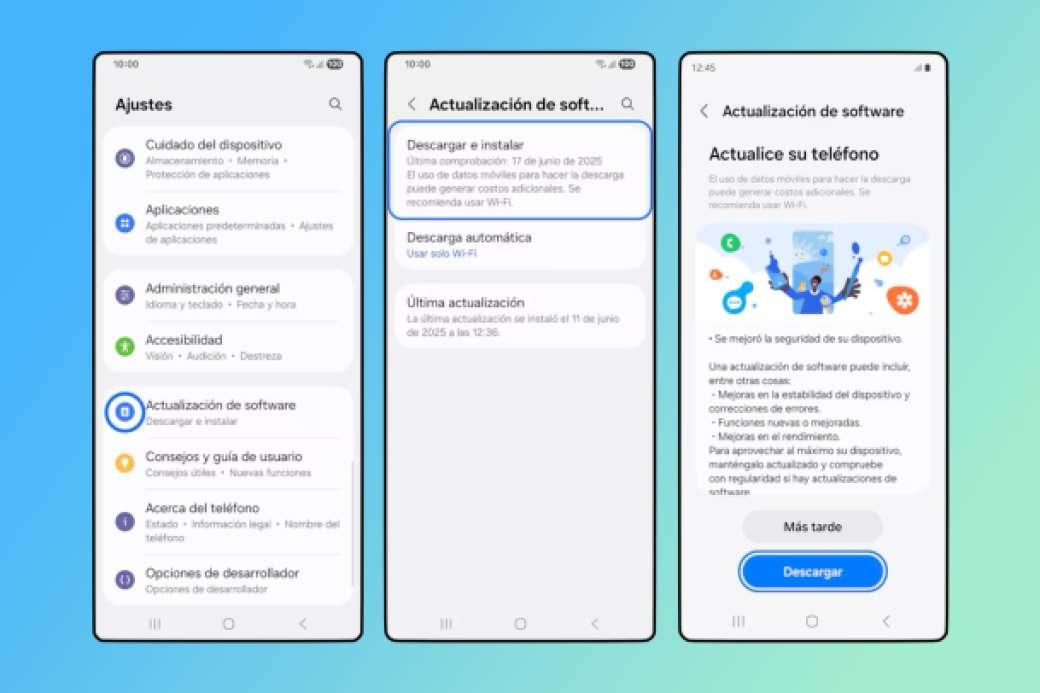
- Entra en Ajustes.
- Selecciona Actualización de software.
- Busca la opción Descargar e instalar.
- Si todo va bien, verás un mensaje con el título Actualice su teléfono.
- Pulsa el botón Descargar.
- Una vez descargado, verás otro botón que dice Instalar ahora.
- Púlsale y sigue las instrucciones.
- El proceso llevará algunos minutos.
- Y puede que deba reiniciar el teléfono.
Para comprobar qué versión de One UI tienes instalada en tu Samsung Galaxy, solo tienes que seguir esta ruta en la aplicación Ajustes: primero, entra en Acerca de teléfono, y a continuación, toca la opción Información de software. Ahí debería decirte qué versión tienes de One UI.
Otra manera de comprobar si puedes actualizar a One UI 9 es probar a actualizar con el modo seguro de tu Samsung Galaxy. Para ello, sigue los siguientes pasos:
- Abre el Panel de acceso rápido deslizando un dedo desde la parte superior de la pantalla hacia abajo. Es donde aparecen los atajos a funciones habituales.
- Toca el botón Apagar. Verás varias opciones.
- Mantén presionado el botón Apagar de esta nueva lista.
- Ahora aparecerá el botón Modo Seguro. Púlsalo.
- Una vez ese modo está activado, sigue los pasos que vimos antes.
- Primero, entra en Ajustes.
- Luego, ve a Actualización de software.
- Busca la opción Descargar e instalar.
- Para salir del modo seguro, tendrás que reiniciar tu Samsung Galaxy como haces siempre.
Si nada de esto funciona, no te queda otra que seguir con tu versión de One UI a la espera de recibir la actualización en tu Samsung Galaxy. Hay métodos más artesanales con aplicaciones de terceros, pero evitaremos repasarlos porque el proceso es complejo y no siempre da los resultados deseados, como por ejemplo actualizar a One UI 9, pero a costa de que el rendimiento del dispositivo se resienta o no funcione como debería.
Si te ha gustado este artículo y quieres recibir más contenido sobre innovación y tecnología directamente en tu correo, suscríbete a nuestra newsletter y mantente siempre actualizado. No somos de los que llenan tu bandeja, solo compartimos los lunes.
Mi Samsung no recibe One UI 9: por qué motivos y cómo forzar la búsqueda de actualización es un artículo de Blogthinkbig.com.
]]>Cómo montar tu propia VPN gratis, en casa y en pocos pasos es un artículo de Blogthinkbig.com.
]]>Internet ha pasado de ser una tecnología al alcance de unos pocos a convertirse en algo imprescindible para conectar países, empresas y personas. Nos guste o no, prácticamente todo lo que hacemos a diario tiene algún reflejo en la red: compras, gestiones burocráticas, búsqueda de información, comunicarte con otros… Y esto implica que Internet sea también un espacio en el que la delincuencia intenta sacar provecho. Por ese, y otros motivos, la tecnología VPN se ha vuelto tan popular. Y necesaria.
Aunque puedes vivir sin una VPN, la Internet actual nos obliga a muchos a tener esta herramienta en nuestro ordenador, tableta o teléfono móvil. Ya sea por motivos de seguridad o de privacidad. Por ejemplo, porque no puedes acceder a determinadas páginas web, aunque sean del todo legales, desde donde resides. O, simplemente, porque te preocupa acceder a una web poco segura. O no quieres que te rastreen sin permiso, en tu navegador o desde cualquier app. Toda precaución es poca. A continuación, te contamos qué es una VPN, para qué sirve, cómo puedes poner en marcha tu propia VPN en casa fácilmente y qué ventajas e inconvenientes tiene frente a una VPN tradicional con servidores externos.
Qué es una VPN y para qué sirve
VPN es el acrónimo de Virtual Private Network, es decir, red privada virtual. Es una herramienta que sirve para conectarte a Internet empleando un servidor intermedio entre la red exterior y tu dispositivo de conexión. Sus funciones principales son mejorar tu privacidad y proteger tu conexión.
Las herramientas VPN se han popularizado en los últimos años debido a los cambios que ha experimentado Internet. Sin entrar en el alarmismo, hoy en día dependemos mucho de plataformas, servicios y aplicaciones conectadas. Y esto atrae a criminales y delincuentes en busca de dinero, mediante el robo de datos bancarios o personales. Así que una de las muchas soluciones que se recomiendan, junto a los antivirus, cortafuegos, gestores de contraseñas y cifrado de las conexiones, es acceder a Internet a través de VPN.
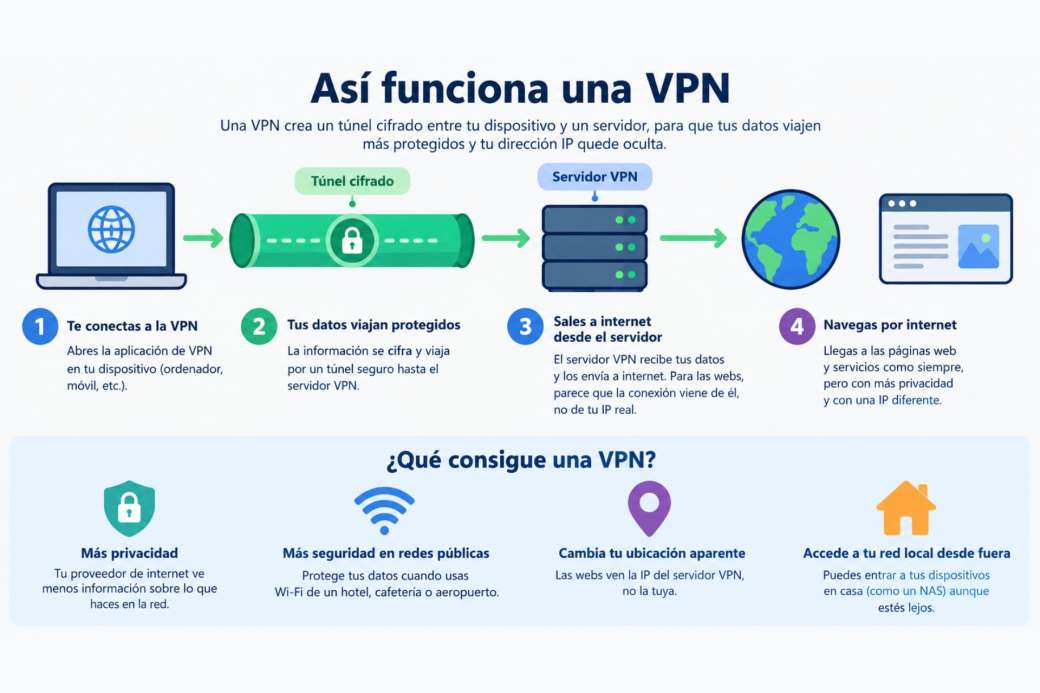
Una VPN no garantiza el anonimato, ya que hay otras maneras de identificarte a ti o a tu dispositivo de conexión (ordenador, tableta, televisor, teléfono…). Pero sí ayuda a ponerlo más difícil a esas herramientas de identificación y seguimiento.
Por lo demás, hoy en día existen multitud de proveedores de servicios VPN que te ofrecen su infraestructura de servidores repartidos por todo el mundo. Los hay gratuitos y de pago. El modelo habitual es el gratuito, con ciertas limitaciones, con opción a suscripción de pago para obtener todos los beneficios. Y su funcionamiento consiste en instalar una aplicación en cada dispositivo a proteger. Pero hay una solución alternativa que consiste en crear tu propio servidor y tener una VPN en casa.
Ventajas e inconvenientes de una VPN en casa
Configurar una VPN en casa tiene sus pros y sus contras. En el apartado de ventajas, te permite cifrar el tráfico entre tus dispositivos conectados. Esto aumenta la seguridad de tu conexión, protegiéndote de cualquiera que quiera interceptarla o acceder a esos dispositivos sin permiso.
Otra razón para que tu VPN sea doméstica consiste en acceder a tus dispositivos de casa desde fuera con más garantías. Muy útil, por ejemplo, si tienes un NAS y quieres evitar ataques externos que lastren o entorpezcan su rendimiento.
Y, en tercer lugar, una VPN doméstica es gratuita. Si descontamos consumo eléctrico y el coste de la conexión a Internet, claro está. Tú pones el servidor, así que no tienes que pagar a un proveedor externo.
Pero también tiene sus inconvenientes. Por ejemplo, como la conexión ya no es directa y, además, se cifra, puede reducirse la velocidad. Algo imperceptible en los tiempos de la fibra óptica y la banda ancha, pero que hay que remarcar.
Otro inconveniente es que te obliga a dedicar un dispositivo a modo de servidor VPN. Puede ser tu ordenador principal, un ordenador que tenías abandonado, un miniPC, un dispositivo tipo Raspberry o un NAS. Y, aunque consumen poco, debes tenerlo encendido todo el día. Además, el proceso puede ser complicado. Con una VPN tradicional, solo tienes que instalar una app y listo. Con una VPN en casa, debes configurar el servidor.
Tu propia VPN doméstica con Tailscale
Para facilitar las cosas, vamos a elegir Tailscale como aplicación para instalar tu propia VPN en casa. Por varias razones. Es fácil de instalar y de configurar. Es gratuita para uso personal. Y utiliza el protocolo WireGuard, que junto a OpenVPN, es de los que emplean la práctica mayoría de proveedores de VPN. Con las ventajas de que no tendrás que configurar WireGuard a mano.
Tailscale es lo que se conoce como VPN de malla, en inglés mesh, lo que significa que crea una red privada cifrada entre tus dispositivos. Que ellos llaman tailnet. Y, aunque tienes la posibilidad, no necesitas utilizar un servidor externo a modo de intermediario. Por otro lado, tiene otras ventajas, como que no tienes que abrir puertos de tu router para que funcione. Y puedes acceder a tus dispositivos desde casa y desde cualquier otro lugar conectado.
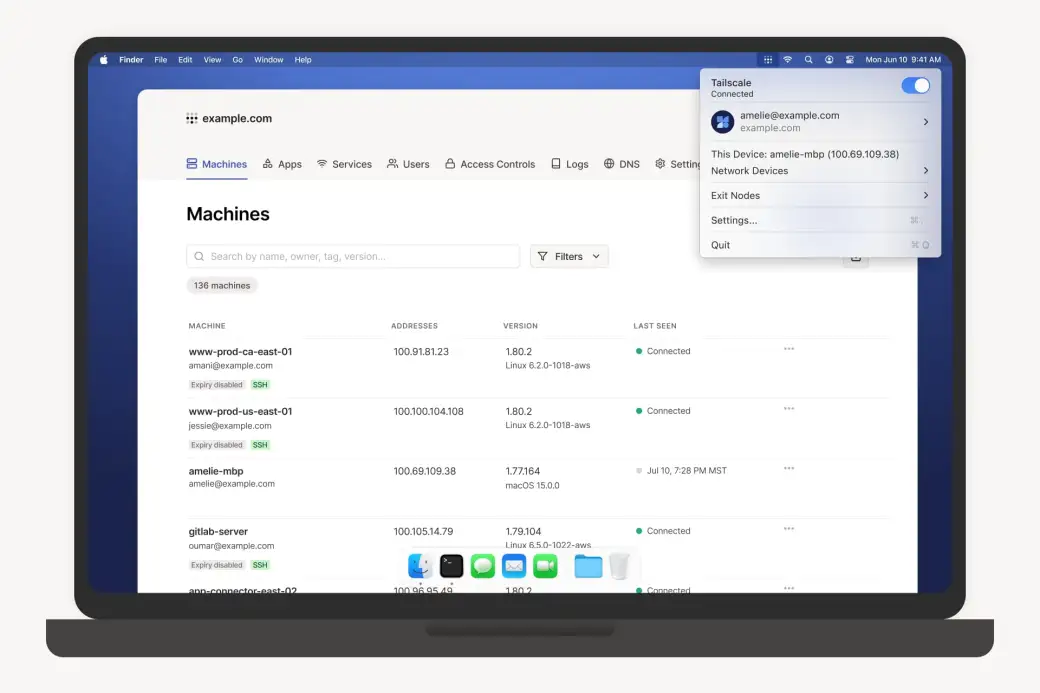
Para empezar con Tailscale tan solo necesitas lo siguiente:
- Una cuenta Tailscale gratuita que puedes crear con tu cuenta de Google, Microsoft, Apple o GitHub.
- Un dispositivo conectado y encendido todo el día: PC, miniPC, NAS, Raspberry Pi…
- Instalar la app servidor en tu PC, miniPC, NAS o Raspberry e iniciar sesión con esa cuenta.
- Instalar la app cliente en los demás dispositivos que quieres conectar.
- E iniciar sesión con la misma cuenta de Tailscale.
Entre sus muchas ventajas, Tailscale tiene aplicaciones oficiales para la mayoría de plataformas. Es decir, Windows, macOS, Linux, Android, iOS y, además, tiene app en los principales NAS: Synology, QNAP, Unraid y TrueNAS.
Por defecto, Tailscale crea una red segura para conectar tus dispositivos. Tuyos o de tus amigos, familiares o contactos. Pero, ¿qué ocurre con Internet? Si quieres que Tailscale sea una VPN en casa y fuera de ella, intermediando entre tú e Internet, necesitas configurar un nodo de salida o exit node en inglés.
Tu VPN en casa y en Internet con Tailscale
Ya hemos conectado dos o más dispositivos entre sí mediante una conexión segura. Tu VPN en casa ya está en marcha. Pero no del todo. Una de las ventajas de las VPN es que filtran la conexión entre tus dispositivos e Internet. Y, para ello, necesitas usar un nodo de salida o exit node. Es decir, asignar a un dispositivo conectado esa labor. Ese dispositivo puede estar en tu propia casa. Es más, puede ser el ordenador que hace de servidor principal. Pero si buscas una IP de fuera de tu país, como las VPN tradicionales, entonces necesitarás un dispositivo externo.
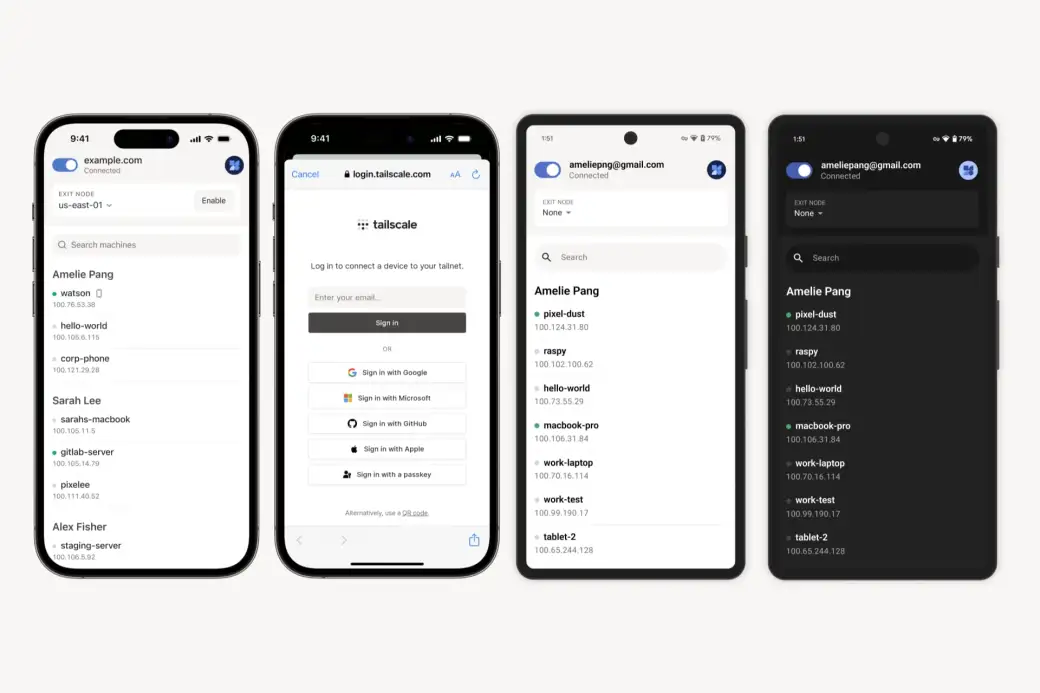
Configurar un dispositivo como nodo de salida es fácil:
- Instalas el cliente de Tailscale.
- Vas a la configuración y buscas la opción de Exit Node.
- Activas la opción Run as exit node.
- Luego vas a la sección Machines de la consola de administrador.
- Desde el enlace irás directamente.
- En el apartado Exit Node busca el menú desplegable y elige Edit exit node.
- Marca la opción Use as exit node y haz clic en Save o Guardar.
Una vez activado, deberás conectar tus dispositivos a ese nodo de salida para que haga de servidor VPN en casa. Para ello, ve al menú de Tailscale, busca la opción Exit nodes y selecciona el nodo que has configurado previamente. Debería aparecer en la lista. Es posible que tu dispositivo o la propia app te pidan permitir acceso a la red local.
Si necesitas sí o sí conectarte a Internet como si lo hicieras desde otro país o territorio, en ese caso puedes utilizar nodos de salida de terceros. Mullvad tiene un acuerdo con Tailscale para proporcionarle servidores VPN compatibles. Pero esto tiene un precio. En concreto, 5 USD al mes por 5 dispositivos. Básicamente, tendrás que descargar el add-on o complemento de Mullvad desde la consola de administrador de Tailscale. Desde ahí podrás realizar la compra. Una vez activado, deberás dar permiso a tus dispositivos desde los ajustes del complemento. Y, para terminar, elegir Mullvad en el apartado Use exit node de cada dispositivo. Encontrarás más información en este enlace y en este tutorial oficial.
Si te ha gustado este artículo y quieres recibir más contenido sobre innovación y tecnología directamente en tu correo, suscríbete a nuestra newsletter y mantente siempre actualizado. No somos de los que llenan tu bandeja, solo compartimos los lunes.
Cómo montar tu propia VPN gratis, en casa y en pocos pasos es un artículo de Blogthinkbig.com.
]]>Claude Code detecta un minero de criptomonedas oculto en el Mac de un usuario es un artículo de Blogthinkbig.com.
]]>En lugar de limitarse a compilar el código solicitado, el agente decidió verificar los registros del sistema operativo para comprobar si las lecturas eran erróneas o si existía un consumo anómalo de recursos. El resultado fue la localización de un minero de Monero que llevaba semanas operando en segundo plano y devorando doce núcleos del procesador.
Un diagnóstico imprevisto entre líneas de código
El incidente comenzó cuando el usuario UntilHEX pidió al agente de línea de comandos de Anthropic que creara una herramienta sencilla para supervisar la temperatura de su equipo. Al volcar las métricas iniciales para calibrar la interfaz, el sistema arrojó datos desorbitados que indicaban un sobrecalentamiento crítico. La herramienta interpretó que la cifra no encajaba con un estado de reposo y ejecutó una consulta de procesos activos para identificar el origen del problema.
La inspección reveló que el binario de código abierto XMRig estaba consumiendo un 1.175% de la capacidad del procesador, lo que equivale a saturar prácticamente doce núcleos completos de la máquina. El propio asistente informó al usuario de la presencia del software malicioso, aclarando con cierta ironía que él no lo había instalado allí. A partir de ese hallazgo, el agente guio la localización de las secuencias de persistencia alojadas en el sistema para proceder a su eliminación.
El mito de la inmunidad y las vías de entrada habituales
Este episodio expone de nuevo la falsa sensación de seguridad que rodea al ecosistema de Apple. Aunque macOS cuenta con capas de protección como Gatekeeper o las firmas de XProtect, el software malicioso sigue encontrando caminos viables para sortear estas barreras. En este caso concreto, el origen más probable del ataque residía en la instalación previa de complementos de audio pirateados, una vía clásica de intrusión donde el propio usuario autoriza permisos avanzados que anulan los filtros preventivos del sistema.
El cryptojacking aprovecha con frecuencia la discreción de los equipos portátiles modernos. Gracias a la eficiencia térmica de los procesadores recientes y al uso habitual de auriculares, una actividad desmedida en segundo plano puede pasar inadvertida durante semanas si el malware no bloquea por completo la interfaz gráfica. Los mineros furtivos buscan precisamente ese equilibrio parasitario: consumir la mayor cantidad de electricidad y ciclos de cálculo posibles mientras el propietario atribuye la lentitud general del equipo a la degradación natural del hardware.
Razonamiento contextual frente al análisis de firmas
Lo curioso del caso radica en la metodología empleada para descubrir la infección. Las soluciones antivirus convencionales operan mediante la comparación de firmas digitales o patrones de comportamiento heurístico preestablecidos. En cambio, el asistente de programación actuó mediante una cadena lógica de causa y efecto: una lectura térmica anómala exigía una validación empírica, y esa comprobación conducía de forma directa a la lista de procesos con mayor consumo de recursos.
Este tipo de deducción contextual aproxima las herramientas de desarrollo basadas en agentes a labores propias de la administración de sistemas. Al operar directamente sobre la terminal y contar con permisos de lectura para el entorno local, el modelo funcionó como un operador capaz de contrastar el estado del sistema frente a las expectativas del código que estaba diseñando. La detección constituyó una consecuencia directa del rigor en la verificación de datos.
El equilibrio entre autonomía y seguridad en la terminal
La capacidad de los agentes de software para interactuar con la línea de comandos representa una evolución práctica en la automatización de tareas técnicas, pero introduce al mismo tiempo dilemas operativos evidentes. Que una herramienta sea capaz de detectar y neutralizar malware alojado en directorios profundos del sistema demuestra su utilidad práctica, aunque esa misma libertad de acción exige límites estrictos de supervisión para evitar modificaciones no deseadas en archivos esenciales del sistema operativo.
La integración de asistentes en entornos de trabajo locales redefine la relación entre el usuario y su propia máquina. A medida que estas herramientas asumen la ejecución de diagnósticos complejos, la transparencia en los comandos propuestos y la validación manual de cada paso crítico se consolidan como las únicas defensas eficaces para mantener el control sobre nuestro hardware.
Si te ha gustado este artículo y quieres recibir más contenido sobre innovación y tecnología directamente en tu correo, suscríbete a nuestra newsletter y mantente siempre actualizado. No somos de los que llenan tu bandeja, solo compartimos los lunes.
Claude Code detecta un minero de criptomonedas oculto en el Mac de un usuario es un artículo de Blogthinkbig.com.
]]>Un parche de ultrasonidos que adelanta el sueño REM es un artículo de Blogthinkbig.com.
]]>Por qué el REM tiene a tanta gente pendiente
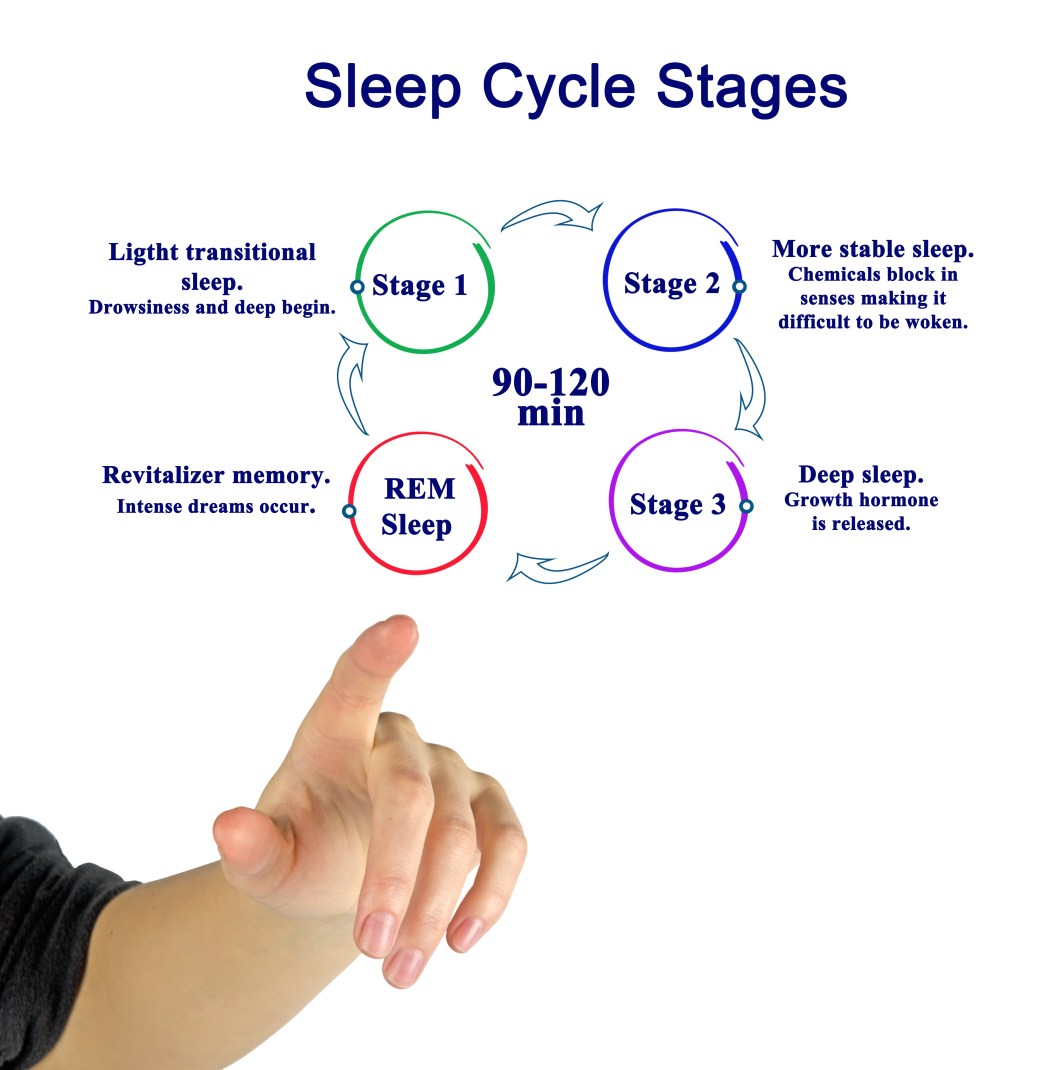
Durante la noche el cerebro repite varias veces un ciclo que va del sueño ligero al profundo, y en cada vuelta aparece el REM, un momento extraño en el que la actividad cerebral se parece a la de la vigilia, los ojos se mueven bajo los párpados y el cuerpo queda casi paralizado. Se concentra en la segunda mitad de la noche, así que es de las primeras fases que se resienten cuando dormimos poco.
Los investigadores le siguen la pista porque parece intervenir en cómo gestionamos las emociones. Una de las hipótesis más citadas, la del neurocientífico Matthew Walker, propone que durante el REM el cerebro revisa los recuerdos con carga emocional mientras la noradrenalina, una molécula ligada al estrés, está en niveles muy bajos, de modo que conservamos el recuerdo y perdemos parte de su peso. Es una idea influyente, aunque todavía discutida, y las alteraciones de esta fase se han asociado con la depresión, la ansiedad y el estrés postraumático. Ese último campo interesa especialmente a DARPA, la agencia de investigación del Departamento de Defensa de Estados Unidos, que financia este proyecto.
Un parche que estimula y escucha
El parche, llamado NEUSLeeP, une en una misma pieza flexible dos tareas que normalmente van separadas. La primera es estimular. Un conjunto de ocho anillos emite ultrasonidos de baja intensidad que atraviesan el cráneo por la sien, donde el hueso es más fino, y se concentran en el núcleo subtalámico, una zona profunda situada a unos siete centímetros de la piel. La idea se parece a la de una lupa con el sol, porque las ondas por separado apenas hacen nada y solo en el punto donde convergen tienen energía suficiente para influir en las neuronas.
Esa zona no se eligió al azar. Es una pieza clave de los ganglios basales, la región que ya se estimula con electrodos implantados en algunas personas con párkinson, y en esos casos se ha visto que aumenta el tiempo de REM. Hasta ahora llegar hasta ahí exigía una operación de cerebro, y el equipo de Kai Wing Tang y Huiliang Wang, que ha publicado el trabajo en Nature Communications, plantea que el ultrasonido puede hacerlo desde fuera y sin fármacos.
La segunda tarea es escuchar. El parche lleva sensores que registran la actividad cerebral, el movimiento de los ojos y el tono muscular, que son las tres señales con las que un laboratorio reconoce el REM, y todo va sujeto con un adhesivo que se agarra bien incluso a piel con vello o grasa. Pesa algo más de cien gramos, y en una prueba previa con tres personas las fases que detectó coincidieron en buena medida con las de un gorro de EEG comercial de 32 canales.
Una noche simulada y otra de verdad
Antes de dormir a nadie, el equipo comprobó con una resonancia en 16 voluntarios que el ultrasonido llegaba de verdad a la zona buscada. Para el estudio de sueño reunió después a 28 adultos, 16 sin problemas para dormir y 12 con un mal dormir leve. Cada una pasó dos noches seguidas en un laboratorio, la primera con el parche apagado y la segunda con la estimulación en marcha, en cinco bloques de cinco minutos repartidos a lo largo de la noche para coincidir con los ciclos del sueño.
El transductor emite un leve chirrido, así que las dos noches se enmascaró con ruido blanco, y quien clasificó las fases del sueño no sabía cuál de las dos estaba mirando. Con el parche activo, el tiempo hasta la primera fase REM bajó de casi tres horas a unas dos horas y cuarto, una diferencia de 43 minutos de media, y el REM ganó unos 16 minutos del total de la noche. Lo más curioso es que el resto del sueño apenas se movió, ni los despertares ni el sueño profundo, como si el efecto se hubiera quedado en esa fase. Además, entre quienes dormían bien mejoró a la mañana siguiente la variabilidad de la frecuencia cardiaca, un indicador que se relaciona con la respuesta al estrés.
Lo que conviene leer con calma
Los propios autores reconocen que el orden de las noches era siempre el mismo, que no hubo un grupo de control en paralelo y que solo se probó una noche con estimulación, así que no se sabe si el efecto dura ni si se acumula. Tampoco pueden descartar un efecto placebo. Y hay un detalle que pesa bastante, el llamado efecto primera noche, conocido desde los años sesenta, según el cual la primera noche en un laboratorio trae menos REM y más tarde que la segunda, de modo que parte de la mejora podría venir simplemente de que los participantes ya estaban más acostumbrados.
Los resultados tampoco apuntan todos en la misma dirección. En el grupo que dormía peor, la reducción del tiempo hasta el REM no fue significativa y, ante imágenes de caras enfadadas, la amígdala mostró más actividad en la resonancia de la mañana, algo difícil de leer como una mejora emocional. El parche, además, iba conectado por cable a un equipo de investigación y su colocación requirió una resonancia previa, así que está lejos de cualquier uso en casa. Por ahora no hay valoraciones independientes de peso, de modo que el trabajo espera a que otros grupos lo reproduzcan.
Del laboratorio a la mesilla de noche
La tecnología del sueño que llega hoy a casa se ha dedicado sobre todo a medir. Anillos, relojes y pulseras estiman cuánto tiempo pasamos en cada fase a partir del pulso y el movimiento, y algunas diademas emiten sonidos sincronizados con las ondas cerebrales para facilitar el inicio del sueño, un terreno que ya repasamos en otro artículo sobre tecnología del sueño. NEUSLeeP intenta ir un paso más allá, porque no se limita a registrar la noche y busca intervenir en una fase concreta desde un dispositivo que cabe en la sien.
El recorrido que queda es largo. Hay una patente solicitada y el equipo trabaja con la oficina de transferencia de la universidad para llevar el producto al mercado, pero no se ha anunciado ni precio ni fecha, y los autores hablan de ensayos más grandes y con control simulado, de seguimientos de varias semanas y de una estimulación que se active sola al detectar el REM, antes de probarlo en estrés postraumático, depresión o insomnio crónico.
Si te ha gustado este artículo y quieres recibir más contenido sobre innovación y tecnología directamente en tu correo, suscríbete a nuestra newsletter y mantente siempre actualizado. No somos de los que llenan tu bandeja, solo compartimos los lunes.
Un parche de ultrasonidos que adelanta el sueño REM es un artículo de Blogthinkbig.com.
]]>Google quiere que crees tus propias apps para Android y las publiques en tu Play Store personal es un artículo de Blogthinkbig.com.
]]>Llevamos varios años con la inteligencia artificial entre nosotros. Y su nivel de sofisticación ha alcanzado la posibilidad de crear aplicaciones aunque no sepas programar. Antes de la IA, se puso de moda el low code. Gracias a interfaces y herramientas visuales, podías hacer realidad una idea sobre una aplicación sin necesidad de picar código. Y con los agentes de IA esto es ya mucho más fácil, rápido y eficaz. La IA convierte tu petición en código, lo analiza en busca de errores y lo compila.
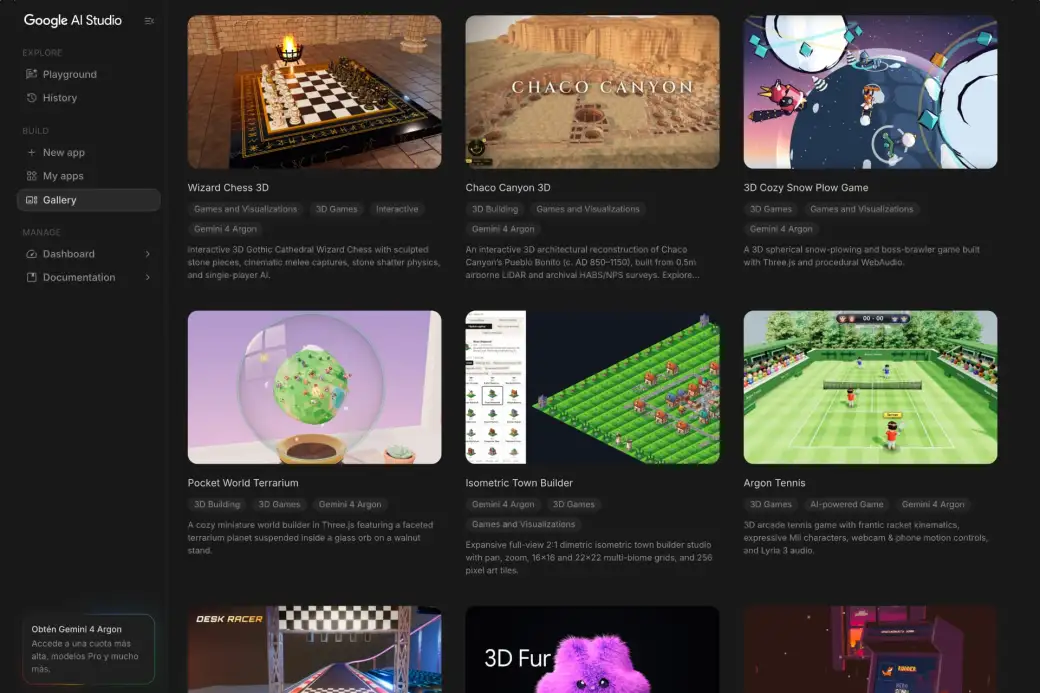
Y Google quiere ir un paso más allá. Ahora, crear tus propias apps con IA es ya algo relativamente fácil para casi todo el mundo, gracias a herramientas profesionales como Google AI Studio. Pero queda el paso de publicarlas. El gigante de Internet quiere acercar el vibe coding al gran público integrando tus propias apps a la tienda de aplicaciones de Android. Así, dentro de poco, cualquier usuario de Android podrá crear sus propias apps desde su teléfono.
Qué es el vibe coding
Puede que ya hayas oído hablar del concepto de vibe coding. Su traducción sería programar por sensaciones. Y consiste en programar utilizando modelos de lenguaje, lo que llamamos LLM o modelos de IA. Este método o sistema de trabajo lo pueden aplicar programadores profesionales. Pero, al encargarse la IA de casi todo, también está al alcance de diseñadores, entusiastas y usuarios en general que tienen una idea en mente sobre una aplicación. Solo tienes que describir mediante lenguaje natural lo que quieres.
Las ventajas del vibe coding es que acerca la programación a cualquiera. Y, gracias a la inteligencia artificial y a herramientas como ChatGPT o Claude, el proceso es muy accesible para todo tipo de públicos. A poco que busques en Internet encontrarás muchos ejemplos de proyectos basados en vibe coding que, aunque en ocasiones son mejorables, están ofreciendo soluciones y alternativas muy rápidamente.
Por qué tener tus propias apps en la Play Store
Aunque todavía no está disponible para todos, Google ha activado una nueva función en su tienda de apps para Android, la popular Play Store, que consiste en que puedas crear y ejecutar tus propias apps Android. O mejor dicho, creas la app desde Google AI Studio y, con una cuenta de Google estándar, la publicas en tu tienda. Sin saber programar ni escribir código. Y sin necesidad de una cuenta de desarrollador. Eso sí. A cambio de estas facilidades, las aplicaciones creadas a la carta son de uso privado. Solo para ti. En tu biblioteca personal de aplicaciones.
En Google Play Store, y en App Store, ya hace tiempo que circulan aplicaciones creadas por inteligencia artificial. Por completo o algunos de sus componentes. Pero son apps disponibles para los miles de millones de usuarios de iOS y Android. Y creadas por desarrolladores y empresas profesionales o entusiastas. Lo que cambia con la nueva función de Google es que tú mismo puedes pedirle a la IA una app para ti y tenerla en Play Store, en un espacio privado. Si quieres que sea para los demás, para eso ya tienes Google AI Studio.
Cuando y como podrás crear tus propias apps
De momento, esta novedad de crear tus propias apps mediante vibe coding desde la Play Store está limitada a Estados Unidos. Y para usuarios mayores de edad. Para ser más precisos, de 18 años o más. Sin embargo, es de esperar que en los próximos meses, y una vez aplicadas las legislaciones de los respectivos países, como por ejemplo de la Unión Europea, usuarios de España y de otras zonas del planeta podamos acceder a esta funcionalidad. Además, las aplicaciones generadas por IA deberán cumplir con las políticas de Google Play.
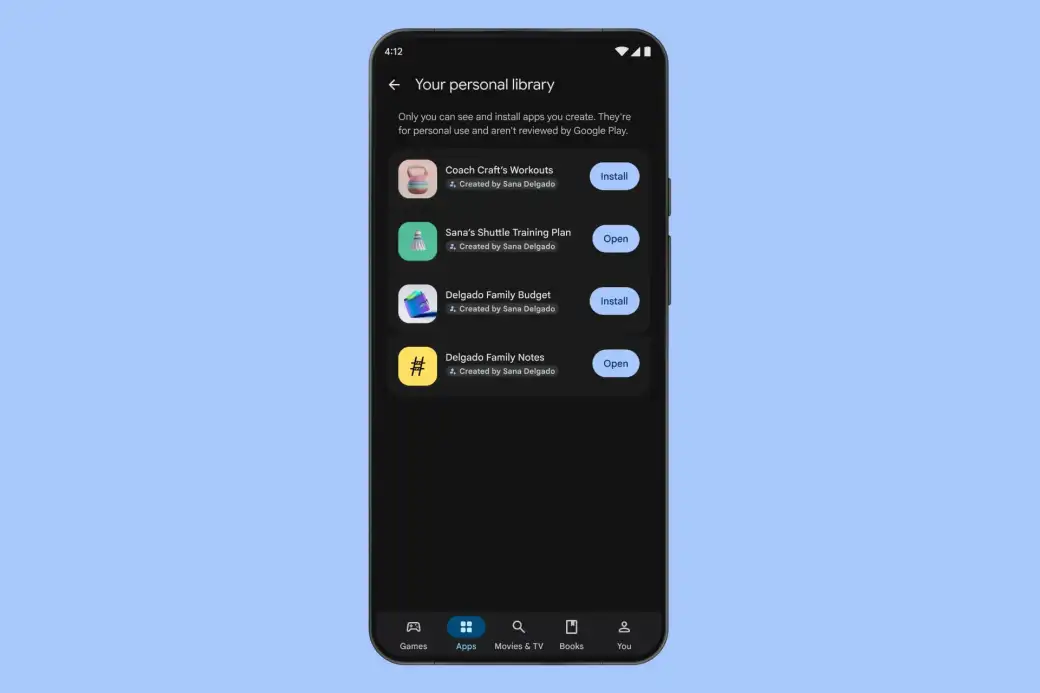
Si todo va según lo esperado por Google, en el futuro será posible compartir tus apps privadas con tu círculo de confianza, es decir, amigos y familia. La app seguirá sin estar en la Play Store pero podrán descargarla e instalarla tus contactos más cercanos. Y, además, Google también baraja la posibilidad de que algunas de estas apps puedan ser públicas para todo el mundo. Eso sí, necesitarás una cuenta de desarrollador y la app pasará por las revisiones habituales.
Aunque seguramente surjan apps para todos los gustos y con calidades de todos los colores, Google abre la posibilidad de que el usuario sea capaz de pensar, diseñar y crear sus propias apps para Android en vez de depender de desarrolladores externos. Puede que al principio sean aplicaciones sencillas para unas tareas muy concretas. Pero, a medida que nos familiaricemos con estas herramientas, quién sabe el nivel de sofisticación que alcanzarán algunas de esas apps, hasta el punto de publicarse en la Play Store.
Si te ha gustado este artículo y quieres recibir más contenido sobre innovación y tecnología directamente en tu correo, suscríbete a nuestra newsletter y mantente siempre actualizado. No somos de los que llenan tu bandeja, solo compartimos los lunes.
Google quiere que crees tus propias apps para Android y las publiques en tu Play Store personal es un artículo de Blogthinkbig.com.
]]>¿Llega Apple demasiado tarde al hogar con HomeView? es un artículo de Blogthinkbig.com.
]]>De la mano del HomeView, Apple espera darle una merecida vuelta de tuerca a su estrategia enfocada en la casa. Los esfuerzos de los de Cupertino en este segmento nunca fueron prioridad, más allá de los HomePod, el Apple TV y las posibilidades de la mano de HomeKit. Pero es evidente que ahora pretenden darle su debida atención para competir contra otros hubs inteligentes como los Google Nest Hub y los Amazon Echo Show.
Tal y como sucedió con el iPhone Duo en el ámbito de los plegables, el HomeView puede considerarse una apuesta tardía de Apple, considerando que otras marcas llevan años establecidas en el hogar inteligente. Aunque eso no necesariamente implica que su producto no pueda ser exitoso. Las primeras reacciones al nuevo dispositivo han sido mayormente positivas, aunque tiene algunos puntos que le pueden jugar en contra. Entre ellos, su acotada disponibilidad inicial y el precio de la variante para colgar.
HomeView es el producto ideal para quienes ya están dentro del ecosistema de Apple
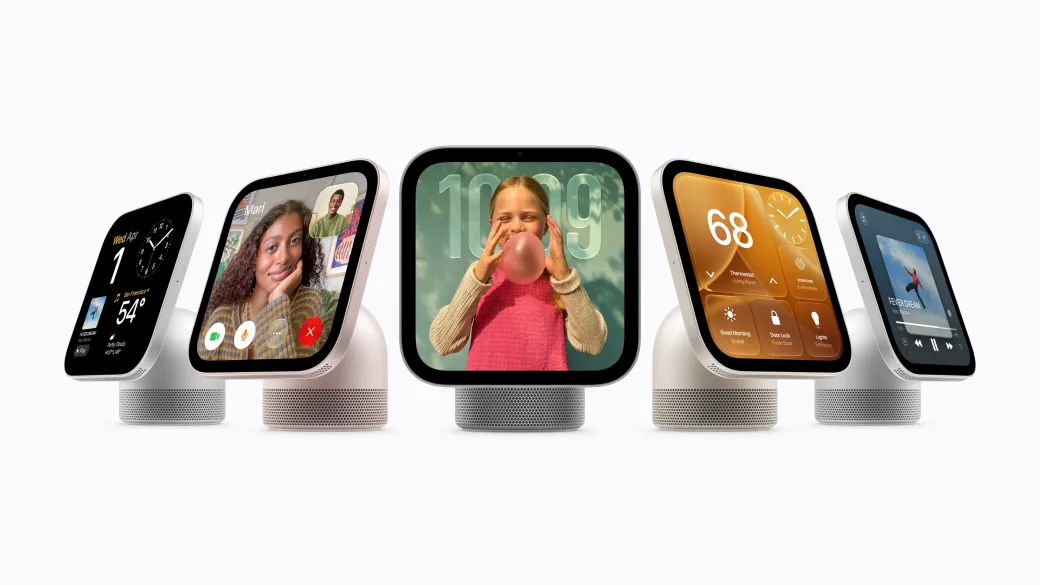
Apple puede haber entrado tarde al juego de los hubs para el hogar inteligente, pero HomeView posiblemente sea la solución ideal para los usuarios que no quieren salir de su ecosistema. Si llevas un iPhone en el bolsillo o usas un iPad para tus tareas diarias, el nuevo producto de la manzana apuesta a ser un gran acompañante. Además, los de Cupertino se han aliado con LG para desarrollar una colección de dispositivos conectados como cámaras, timbres y cerraduras electrónicas.
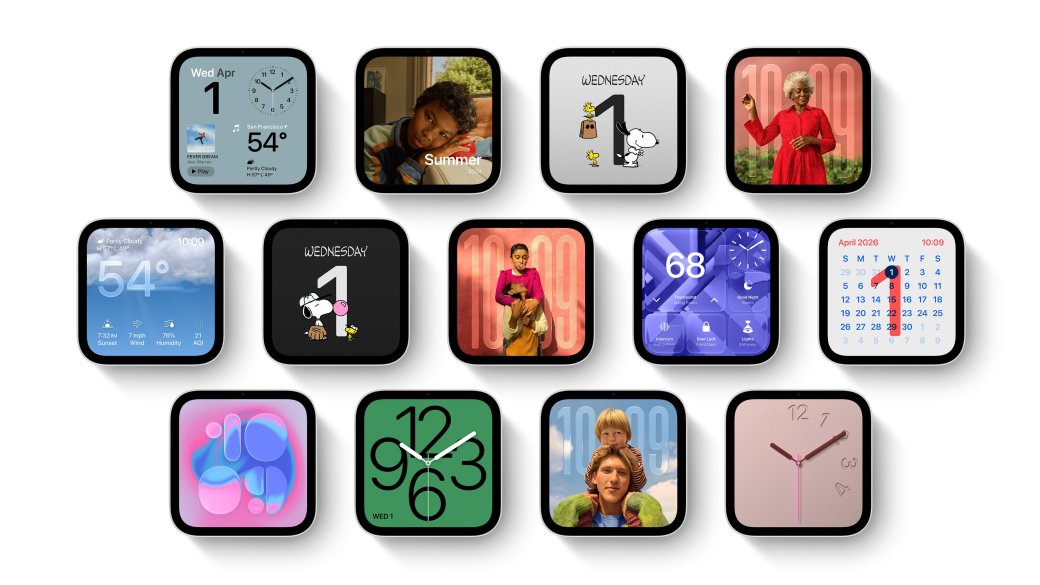
HomeView presume de un diseño atractivo e introduce un software que resulta bastante familiar para quienes usan otros productos de Apple. La interfaz del software hereda elementos tanto de iOS como de watchOS, y la integración con Siri AI puede incorporar el contexto de otros dispositivos de la compañía californiana. Además, el aparato muestra diseños personalizados para cada usuario de la casa, valiéndose del reconocimiento facial para hacer el cambio de UI.
Uno de los puntos más llamativos de HomeView es que integra varias apps first-party de Apple, como Safari, FaceTime, Calendar, Mensajes o Apple Music. Sin embargo, no cuenta con su propia versión de la App Store. Esto significa que no puede instalar aplicaciones de terceros como YouTube, Netflix o Spotify. Aunque ello no quiere decir que no se puedan usar, pues cuenta con una tecnología similar a la de CarPlay que permite ejecutar apps instaladas en un iPhone o iPad emparejado.
Disponibilidad limitada y un precio que no cierra del todo
La disponibilidad inicial del Apple HomeView es bastante limitada. Los de Cupertino solo están ofreciendo su primer hub inteligente en Estados Unidos, Reino Unido, Canadá, Australia, Nueva Zelanda e India, con Sudáfrica y Singapur como mercados a sumarse en su lanzamiento. En la Unión Europea todavía no se lanza debido a la ausencia de soporte para Siri AI en el iPhone por cuestiones normativas, y lo cual también es un golpe. Y el precio del nuevo producto de la manzana tampoco cierra del todo, especialmente en lo que corresponde a la variante para colgar.
Apple está ofreciendo el HomeView a cambio de 299 dólares. Dicha cifra aplica tanto al modelo con base/altavoz como al que se acopla en una pared. Ninguno de los dos cuenta con batería, de modo que funcionan sí o sí conectados a un enchufe. Pero lo que más llama la atención es que la versión para montar en la pared no incluye ni el soporte ni el adaptador de corriente en la caja, sino que se tienen que comprar por separado.
La empresa cobra 59,95 dólares adicionales por un soporte con cable USB-C integrado, pero hay que gastar otros 39 dólares por el adaptador de 40 vatios. El soporte para conectarlo de forma directa a la instalación eléctrica de la casa cuesta 79,95 dólares, y requiere de un electricista matriculado para su colocación. En tanto que la variante para alimentar el HomeView a través de un cable Ethernet (PoE), cuesta ni más ni menos que 129,95 dólares.
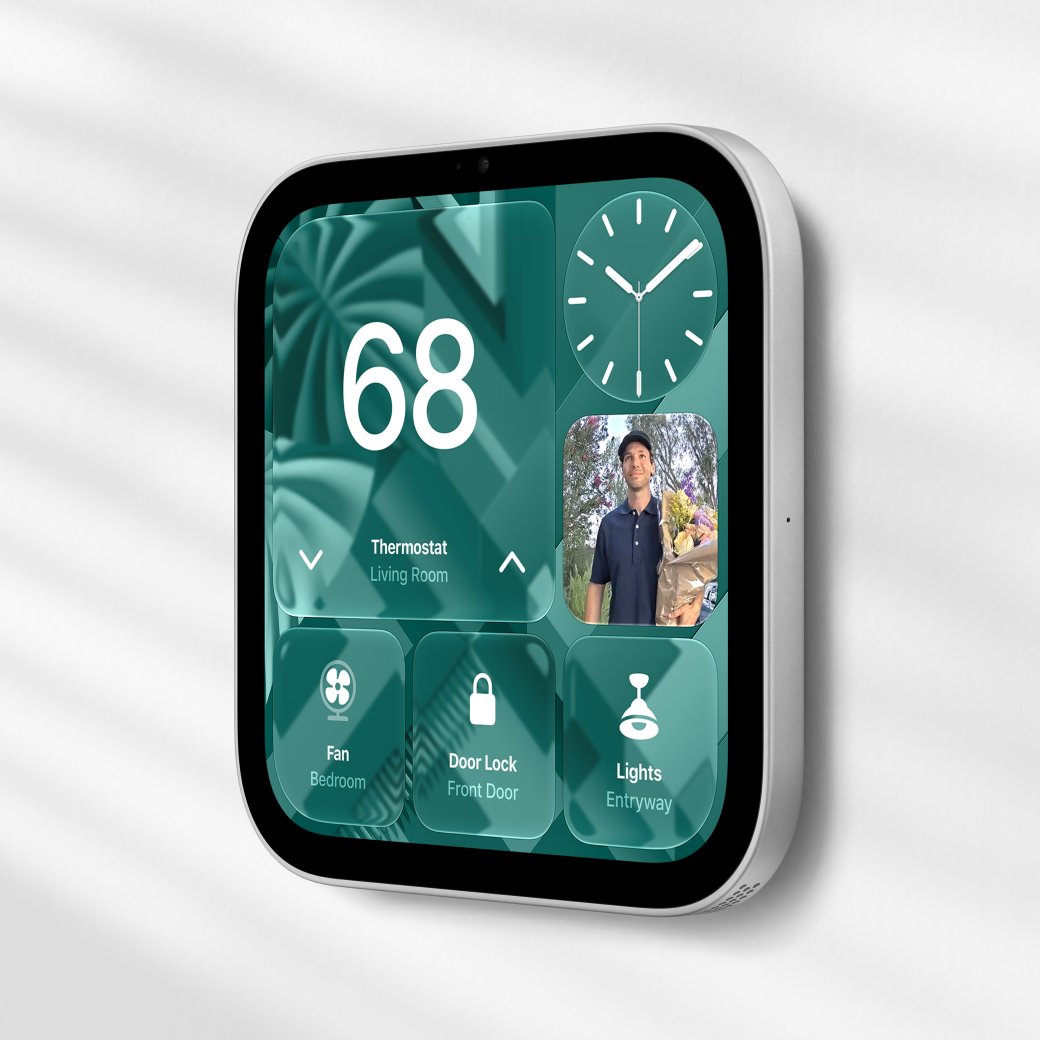
Este enfoque de Apple está despertando críticas, especialmente al considerar que el HomeView con base no solo ofrece mejor calidad de audio, sino que por el mismo precio llega en la caja con el cable USB-C y un adaptador de corriente de 30 vatios.
¿El HomeView llega demasiado tarde?
A Apple le gusta tomarse su tiempo para entrar en nuevas categorías de producto, pero cuando lo hace acostumbra a dejar su huella. El caso del HomeView es una apuesta interesante por parte de la compañía y seguramente tendrá bastante éxito dentro de su público más fidelizado. Es decir, aquellos que son fans de la marca y que ya viven dentro de su ecosistema de software y hardware.
Sin embargo, es lógico pensar que el Apple HomeView puede no llamar demasiado la atención de quienes ya utilizan productos como el Google Nest Hub Max o los Amazon Echo Show, que están pensados para ser agnósticos de plataforma (se pueden usar tanto con Android como con iPhone), que tienen precios más atractivos y otra disponibilidad de apps.
Se supone que este es recién el primer paso de Apple en el mundo de los hubs inteligentes. Los de Cupertino también estarían preparando una versión con pantalla más grande y brazo automatizado capaz de girar 360° sobre su base. No obstante, todavía no se sabe cuándo podría estar disponible.
Si te ha gustado este artículo y quieres recibir más contenido sobre innovación y tecnología directamente en tu correo, suscríbete a nuestra newsletter y mantente siempre actualizado. No somos de los que llenan tu bandeja, solo compartimos los lunes.
¿Llega Apple demasiado tarde al hogar con HomeView? es un artículo de Blogthinkbig.com.
]]>5 videojuegos chinos que lo están petando ahora mismo es un artículo de Blogthinkbig.com.
]]>En los últimos años, empresas como Tencent, NetEase o miHoYo están demostrando el poderío de la industria china del videojuego. Sin ir más lejos, Tencent es hoy la empresa del sector del juego con mayor volumen de negocio. Y no es de extrañar que se haya hecho con el control de otros competidores como Riot Games (Estados Unidos), conocida por League of Legends, con gran parte del accionariado de Supercell (Finlandia), responsable de juegos como Clash of Class o Brawl Stars, e incluso con el 40% de Epic Games (Estados Unidos), creadora de Fortnite y del motor gráfico Unreal.
Así que recomendar tan solo cinco videojuegos es harto complicado. Para empezar, porque hay tres plataformas a elegir: PC, consola y dispositivos móviles. Según datos de 2024, PC se queda con el 21% del pastel, mientras que las videoconsolas ocupan un 24%. El otro 55% lo dominan los teléfonos móviles. Tanto en jugadores activos como en descargas y beneficios. Con todo, aquí van cinco ejemplos de videojuegos chinos que están triunfando en sus respectivas plataformas.
Black Myth: Wukong
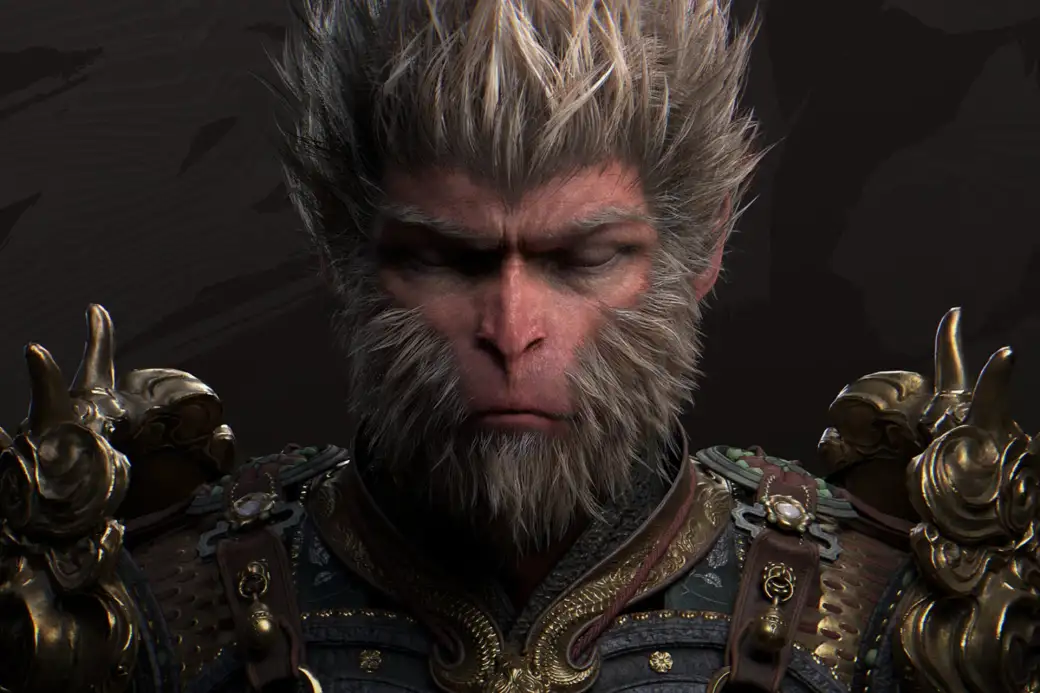
Aunque se lanzó al mercado en 2024, Black Myth: Wukong es uno de los videojuegos chinos que merece encabezar esta lista porque es uno de los juegos AAA que más éxito han tenido en los últimos años. No solo eso. Está en el TOP 50 de juegos más vendidos en toda la historia de los videojuegos, lista encabezada por Tetris y Minecraft y que cierra Grand Theft Auto IV. Con gran acogida dentro y fuera de su país de origen, China. La empresa responsable es Game Science, creada en 2014 por antiguos empleados de Tencent Games. Y que se dio a conocer con videojuegos móviles como 100 Heroes (2015) o Art of War: Red Tides (2016).
Pero su gran éxito ha sido su tercer gran proyecto, Black Myth: Wukong (2024), un juego disponible para Windows (2024), PlayStation 5 (2024) y Xbox X/S (2025) y que ha tenido especialmente éxito en la plataforma de Sony, con más de 20 millones de unidades vendidas en su primer mes. Y en Steam, el día de su lanzamiento llegó a reunir a más de dos millones de jugadores en Steam.
En cuanto al juego, Black Myth: Wukong es un juego de rol y aventura en tercera persona inspirado en el libro clásico de origen chino El viaje al oeste. Y debido a su éxito, obviamente, hay una secuela en desarrollo, Black Myth: Zhong Kui. Además, ha abierto las puertas a la industria china de los videojuegos a desarrollar juegos para un jugador y para plataformas de juego, más allá de sus éxitos en juegos multijugador y juegos móviles.
Wuchang: Fallen Feathers
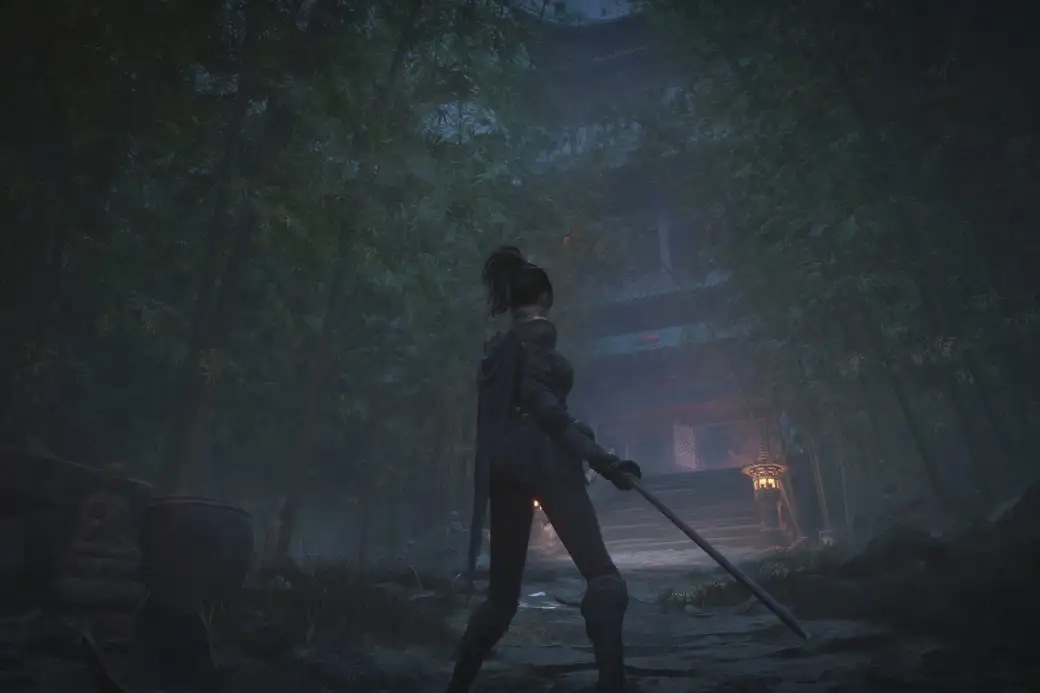
Otro juego triple A que ha tenido mucho éxito este año y que fue creado en China es Wuchang: Fallen Feathers. Disponible para Windows, PlayStation 5 y Xbox X/S, los responsables de este ambicioso juego de rol o RPG es estudio chino Leenzee. Aunque de la distribución se encargó la empresa italiana 505 Games. Y al igual que Black Myth: Wukong, se aleja de la dinámica de otros videojuegos chinos al ser un juego para un solo jugador. Como dice su descripción, se trata de un “RPG de acción estilo Souls (por Demon’s Souls) ambientado en la tierra de Shu durante la oscura y tumultuosa dinastía Ming, repleta de facciones en guerra y asolada por una misteriosa enfermedad que engendra monstruos”.
Aunque no ha triunfado tanto como el juego de Game Science, en marzo de 2026, Wuchang: Fallen Feathers había vendido un millón de copias del juego. En ocho meses. Y para julio de 2026, ya había superado la cifra de los cinco millones de unidades vendidas.
Wuchang: Fallen Feathers es un juego de rol y acción en tercera persona, con protagonista femenina, ambientado en una China medieval repleta de aventuras y combates contra toda clase de criaturas mitológicas. Y debido a su éxito, 505 Games, la empresa distribuidora del juego, anunció este verano que hará una secuela. Eso sí. La compañía original fue disuelta, así que del proyecto se encargará otro estudio chino, aunque participará el director del juego original, entre otros.
Honor of Kings
Después de dos ejemplos de videojuegos chinos de éxito en plataformas de videojuegos, ahora le toca el turno al sector del juego móvil. Como vimos antes, es ya más del 50% de todo el sector. Y el rey es Tencent Games, o simplemente, Tencent. Precisamente, uno de sus títulos de más éxito en los últimos años es Honor of Kings. Puede que lo conozcas por otros nombres, como King of Glory o Strike of Kings. Eso sí, aunque es propiedad de Tencent, el desarrollador fue su estudio subsidiario TiMi Studio Group. Y a nivel mundial lo distribuye Level Infinite, que también forma parte del conglomerado Tencent.
Publicado en China a finales de 2015, Honor of Kings se adaptó a los países occidentales un año después con el nombre Arena of Valor. Y en 2024, Honor of Kings se dio a conocer a todo el mundo más allá de las fronteras chinas. Así que aunque es un juego veterano, para millones de jugadores no lo es tanto. Y sigue siendo un juego de referencia. A finales de 2020 ya contaba con 100 millones de jugadores diarios. Y con su lanzamiento mundial de 2024, logró unos ingresos de 2.600 millones de USD. Por muchos, es considerado uno de los juegos más rentables del mundo. En junio de 2026, encabezó el ranking mundial con 230 millones de USD.
En cuanto al juego en sí mismo, Honor of Kings es, como muchos otros videojuegos chinos, un juego tipo MOBA, es decir, un multijugador de combate online. Las siglas significan arena de combate multijugador en línea. Similar a otros juegos como League of Legends, y ambientado también en un universo de fantasía medieval, está pensado para jugar a partidas rápidas de 15 a 20 minutos. Dos equipos de cinco héroes enfrentados entre sí. El juego es gratuito, aunque ofrece micropagos para adquirir objetos, pases de temporada y otras ventajas en el juego. Y está disponible para Android, iOS y otras tiendas móviles.
PUBG Mobile
El acrónimo PUBG te tiene que sonar, sí o sí, si juegas a videojuegos. En PC, consola o en tu teléfono móvil. Significa PlayerUnknown’s Battlegrounds. Y PUBG: Battlegrounds es el tercer juego más jugado de Steam. En el momento de escribir estas líneas, más de 365.000 personas lo estaban jugando, con picos de casi 800.000 jugadores simultáneos. Pero vayamos por partes.
El juego original, PUBG: Battlegrounds, se lanzó al mercado en 2017 para Windows. Un juego tipo battle royale que tanto éxito está teniendo y que ha inspirado juegos similares como Fortnite. Y en 2018 llegó a Xbox One. Desde entonces, se ha extendido a PlayStation 4, Xbox X/S y PlayStation 5. Y ese mismo 2018 también se publicó su versión móvil, PUBG Mobile, para iOS y para Android. En enero de 2026, el juego móvil había acumulado más de 1.750 millones de descargas y 15.000 millones de USD. Todo un éxito para un juego gratuito con micropagos.
Sobre su autoría, hay que precisar que el juego original, PUBG, lo desarrolló el estudio Krafton a través de su subsidiaria PUBG Studios. Así que, técnicamente, el juego es surcoreano, como su empresa madre. Pero también hay que tener en cuenta que la versión móvil del juego, PUBG Mobile, fue desarrollada por LightSpeed Studios, un estudio chino, propiedad del gigante chino Tencent. Así que podemos añadirlo a esta lista de videojuegos chinos a recomendar. A esto hay que sumar que Tencent tiene un 14% de participaciones de la compañía. Y que la propia Tencent se encarga de la distribución del juego a nivel mundial, dejando los mercados japonés y surcoreano a Krafton.
Sobre el juego, poco hay que añadir a lo que ya sabe todo el mundo. Es un multijugador de todos contra todos. Admite hasta 100 jugadores por mapa. Un mapa enorme en el que buscar armas y munición, hacer aliados y formar equipo y, en definitiva, pelear contra los demás para ser el último superviviente. Y para ponerlo más interesante, en ocasiones el mapa se reduce para obligar a los jugadores a enfrentarse entre sí.
Genshin Impact
El caso de Genshin Impact es otra historia de éxito que, además, une ambos mundos, el del juego móvil y el de las videoconsolas. Fue desarrollado por miHoYo, empresa china de videojuegos que a nivel global se conoce como HoYoverse. El estudio de juegos se fundó en 2011 y está especializado en juegos tipo gacha. Un concepto japonés que aglutina juegos basados en las máquinas de vending Gashapon, muy populares en Asia. Y que consisten básicamente en ofrecer regalos sorpresa.
Sobre el juego,Genshin Impact tiene todos los ingredientes que han llevado a los videojuegos chinos a triunfar dentro y fuera de China. Es un juego de rol, es multijugador online y tiene un mundo abierto que puedes visitar libremente. Es más. Explorarlo tiene premio. Por lo demás, tiene estética anime, ambientación de fantasía medieval y es gratis con micropagos. Además, cuenta con actividades para todos los gustos: puzles, combates en tiempo real…
Genshin Impact se lanzó originalmente, a finales de 2020, para dispositivos móviles, iOS y Android, aunque también tuvo versión para PlayStation 4 y Windows. Y debido a su éxito, en 2021 tuvo versión para PlayStation 5 y para Xbox X/S a finales de 2024. Y como funciona muy bien en China, hasta tiene versión exclusiva para dispositivos Huawei desde finales de 2025.
En cuanto a cifras a destacar, este juego es todo un fenómeno global, dentro y fuera de China. En tan solo dos semanas, obtuvo 100 millones de dólares, recuperando el presupuesto de desarrollo y marketing. Y ha superado los 10.000 millones de dólares en gasto acumulado por sus jugadores en todas las plataformas en las que está disponible. También tiene en su curriculum el haber sido el primer juego móvil en lograr 1.000 millones de dólares en menos de seis meses. En cuanto a sus jugadores, cuenta con entre 16 y 21 millones de jugadores activos mensuales. Y 3,8 millones de jugadores diarios. En su gran mayoría, en dispositivos móviles.
Si te ha gustado este artículo y quieres recibir más contenido sobre innovación y tecnología directamente en tu correo, suscríbete a nuestra newsletter y mantente siempre actualizado. No somos de los que llenan tu bandeja, solo compartimos los lunes.
5 videojuegos chinos que lo están petando ahora mismo es un artículo de Blogthinkbig.com.
]]>¿Qué pasó con Google Cloud y Revolut? es un artículo de Blogthinkbig.com.
]]>Durante buena parte de la jornada, realizar un pago con tarjeta física o virtual, transferir fondos o retirar efectivo en un cajero se convirtió en una tarea imposible para gran parte de su base de clientes. Aunque el dinero y los datos personales de los usuarios permanecieron protegidos en todo momento, el apagón ha reabierto un debate técnico urgente sobre la vulnerabilidad de la banca electrónica ante las interrupciones de los grandes proveedores tecnológicos.
El origen del fallo en los centros de datos de Londres
La avería técnica tuvo su epicentro en la región europe-west2 de Google Cloud, situada en Londres. Según los registros de estado oficiales proporcionados por la compañía estadounidense, los primeros problemas de conectividad y el incremento anómalo de tasas de error comenzaron a registrarse a las 8:08 de la mañana. Una degradación en los enlaces de red internos de la plataforma interrumpió el tráfico habitual hacia las aplicaciones alojadas en esos servidores, desatando una reacción en cadena que alcanzó a múltiples servicios corporativos dependientes de esa zona geográfica.
A pesar de que los equipos de ingeniería de Google reconocieron la anomalía poco después de su detección, los trabajos de mitigación se prolongaron durante horas sin una explicación técnica concluyente inmediata sobre la causa raíz. En las infraestructuras de nube pública, una avería en una región específica repercute en las cargas de trabajo locales y bloquea los microservicios distribuidos que gestionan la autenticación, las colas de mensajes y el procesamiento transaccional entre diferentes zonas de disponibilidad.
El impacto operativo en los servicios bancarios de Revolut
Revolut acusó de manera directa el corte del suministro tecnológico debido a una arquitectura de sistemas que descansa en gran medida sobre los servidores de Google. En España, hasta 31 servicios de la entidad financiera reportaron fallos de forma simultánea, lo que paralizó desde las compras cotidianas hasta la operativa corporativa. Los clientes experimentaron bloqueos al intentar abonar compras en comercios, caídas al solicitar envíos de dinero inmediatos y errores constantes al abrir la aplicación móvil para revisar sus finanzas o añadir saldo mediante tarjetas externas.
Ante el aumento de reclamaciones en redes sociales y canales de atención, la dirección del banco digital emitió un comunicado oficial para informar a los titulares de las cuentas. La entidad remarcó que los fondos económicos y los registros confidenciales de los clientes se mantenían bajo total protección técnica, descartando cualquier tipo de brecha de seguridad o acceso no autorizado. Las complicaciones se atribuyeron estrictamente a la disponibilidad operativa, aunque la falta de una hora estimada de recuperación completa generó una notable incertidumbre a lo largo de todo el día.
Un efecto dominó en el ecosistema financiero europeo
Las dificultades de conexión no afectaron de forma exclusiva a Revolut. En Reino Unido, clientes de entidades bancarias tradicionales como Lloyds Bank, Halifax, HSBC y Bank of Scotland comunicaron caídas intermitentes en sus portales y aplicaciones de banca en línea durante la misma franja horaria. De forma paralela, en Alemania se notificaron incidencias de acceso en los servicios digitales de ING, lo que situó bajo el foco una posible repercusión sistémica derivada de la interconexión entre plataformas tecnológicas compartidas.
Aunque las instituciones financieras tradicionales suelen combinar centros de datos propios con soluciones externas, la dependencia de pasarelas de pago, servicios de enrutamiento y proveedores de software que utilizan Google Cloud crea dependencias cruzadas difíciles de aislar. Cuando un nodo crítico de comunicaciones falla en Londres, la onda expansiva alcanza a entidades que, en apariencia, operan bajo esquemas tecnológicos independientes.
La fragilidad oculta de la concentración en la nube
El episodio vivido esta semana pone de relieve una de las paradojas más complejas de la transformación digital: la concentración del riesgo. En su búsqueda de escalabilidad, eficiencia operativa y reducción de costes, tanto las empresas tecnológicas financieras como la banca histórica han delegado sus cimientos informáticos en un puñado de gigantes de la nube. Cuando uno de estos operadores sufre una degradación técnica en una sola de sus regiones, la economía digital cotidiana de varios países puede detenerse por completo en cuestión de minutos.
Frente a este escenario, los marcos regulatorios europeos, como el reglamento DORA sobre resiliencia operativa digital, exigen una revisión profunda de las estrategias multicloud y de los planes de contingencia ante incidentes graves. La verdadera solidez de una entidad financiera está tanto su solvencia de capital en los balances como su capacidad técnica para mantener las transacciones activas cuando la infraestructura de un proveedor externo deja de responder.
Si te ha gustado este artículo y quieres recibir más contenido sobre innovación y tecnología directamente en tu correo, suscríbete a nuestra newsletter y mantente siempre actualizado. No somos de los que llenan tu bandeja, solo compartimos los lunes.
¿Qué pasó con Google Cloud y Revolut? es un artículo de Blogthinkbig.com.
]]>Alarma en la ciberseguridad: dos fallos estructurales comprometen la confianza y el código en la web es un artículo de Blogthinkbig.com.
]]>Por otro lado, la publicación de dos vulnerabilidades de ejecución remota de código en el núcleo de PHP amenaza a gran parte de los servidores web activos. Esta doble alerta expone la fragilidad de servicios globales que sostienen su operación sobre componentes heredados y esquemas de confianza centralizados.
La quiebra criptográfica en las cadenas de certificación TLS
El compromiso de las claves privadas vinculadas a la entidad de certificación eMudhra representa un fallo directo en la jerarquía de confianza digital. Las claves maestras utilizadas para firmar certificados de seguridad requieren una entropía matemática prácticamente inexpugnable. Sin embargo, las claves afectadas presentaban cifras de entropía tan bajas que permiten su reproducción mediante cálculos matemáticos sencillos. Cualquier atacante con acceso a estas claves puede emitir certificados fraudulentos para cualquier dominio y suplantar plataformas bancarias, corporativas o institucionales a través de ataques de intermediario.
Los principales navegadores comerciales y sistemas operativos de consumo han actuado con rapidez bloqueando los certificados afectados en sus almacenes de confianza. El principal problema operativo se traslada a los servidores Linux, contenedores y dispositivos conectados que no cuentan con ciclos de actualización automática. Estos sistemas mantendrán la confianza en las firmas comprometidas durante meses, facilitando una ventana de exposición persistente frente a comunicaciones interceptadas en redes no seguras.
El fallo de gestión de memoria en el núcleo de PHP
De forma paralela, la administración de sistemas afronta la alerta generada por las vulnerabilidades CVE-2026-109618 y CVE-2026-109619. Ambas incidencias se originan en el controlador session.upload_progress, una función integrada en el lenguaje para medir la subida de archivos en tiempo real. Cuando una subida se fragmenta o transcurre con lentitud, PHP reinicia la estructura de la sesión en memoria y destruye los datos previos, pero mantiene punteros activos hacia bloques liberados, provocando una condición de uso tras liberación en el montículo.
Esta gestión defectuosa de la memoria permite que un atacante rellene esos huecos con estructuras manipuladas mediante campos calculados en la misma petición HTTP. En el momento en que PHP intenta actualizar el progreso del archivo utilizando los punteros obsoletos, sobrescribe información controlada por el atacante y desvía la ejecución interna hacia llamadas del sistema. El proceso otorga acceso para ejecutar comandos arbitrarios en el servidor sin requerir credenciales previas.
Millones de servidores expuestos ante la falta de soporte
El impacto de esta brecha en PHP se amplifica por el peso del lenguaje en la infraestructura digital, donde sostiene el backend de mas del 70% de los sitios web mundiales. Aunque las ramas modernas y mantenidas recibirán parches de seguridad de manera inminente, un porcentaje relevante de despliegues empresariales opera todavía sobre versiones obsoletas como PHP 5 y PHP 7. Por lo tanto, cabe esperar que estas vulnerabilidades se mantengan en el corto-medio plazo.
Al carecer de soporte oficial, estas instalaciones no contaran con correcciones oficiales del fabricante y quedaran expuestas a ataques de forma indefinida. La divulgación anticipada de los detalles técnicos y la confirmación de métodos funcionales de explotación elevan el riesgo de campanas automatizadas y masivas en cuanto la publicación de parches facilite la reproducción inversa del fallo.
Medidas inmediatas de contingencia y mitigación técnica
La contención de estos riesgos requiere actuar en dos planos técnicos inmediatos. En el ámbito de la navegación, los equipos deben actualizar navegadores, clientes de escritorio y sistemas operativos para incorporar las listas de revocación de certificados emitidas por los proveedores de software. También resulta imprescindible restringir el uso de conexiones inalámbricas abiertas mientras los dispositivos no hayan renovado sus almacenes de claves de confianza.
En los servidores web, la prioridad consiste en aplicar los parches oficiales en las versiones compatibles de PHP 8 tan pronto como estén disponibles. Para aquellos equipos que ejecutan versiones sin mantenimiento o que no admiten un reinicio de servicio inmediato, existe una solución de contingencia eficaz. Desactivar el parámetro session.upload_progress.enabled en el archivo de configuración php.ini bloquea el vector de ataque por completo sin comprometer la operatividad general del sitio.
La fragilidad de los componentes básicos de la red
Que estos dos errores coincidan temporalmente en unos tiempos en los que la inteligencia artificial cada vez está mas presente no parece una coincidencia. Un error en la generación de entropía para claves maestras de cifrado y una gestión deficiente de punteros de memoria en un lenguaje con décadas de historia reflejan deudas técnicas estructurales que trascienden a productos particulares. Estos sucesos también hacen reflexionar sobre a que vulnerabilidades ocultas pendientes de descubrir estamos expuestos.
La solución a largo plazo exigirá mayores exigencias matemáticas a los organismos de emisión de identidad y la adopción paulatina de lenguajes con gestión de memoria segura. Todo esto mientras seguimos a la espera de la evolución de la criptografía post cuántica. Hasta que estas transformaciones estructurales alcancen una escala masiva, la defensa operativa dependerá de la capacidad de los equipos técnicos para revisar configuraciones por defecto, aislar sistemas antiguos y ejecutar planes de respuesta con máxima celeridad.
Si te ha gustado este artículo y quieres recibir más contenido sobre innovación y tecnología directamente en tu correo, suscríbete a nuestra newsletter y mantente siempre actualizado. No somos de los que llenan tu bandeja, solo compartimos los lunes.
Alarma en la ciberseguridad: dos fallos estructurales comprometen la confianza y el código en la web es un artículo de Blogthinkbig.com.
]]>Android 17 en Xiaomi, Redmi y POCO: qué modelos lo reciben, fechas y qué cambios esperar es un artículo de Blogthinkbig.com.
]]>Google lanzó al mercado de forma estable su sistema Android 17 el pasado 16 de junio de 2026. Primero, en exclusiva para sus propios teléfonos Pixel. A partir de ahí, los demás fabricantes han ido adaptando esta actualización a sus respectivos catálogos. La mayoría, eso sí, con sus propias personalizaciones, cambios y mejoras: Samsung con One UI, Huawei con EMUI y Xiaomi con HyperOS para sus marcas Xiaomi, Redmi y POCO. Y como los catálogos son tan extensos y con distintas especificaciones técnicas, el despliegue de Android 17 es escalonado, por modelo y por país.
Si tu teléfono Xiaomi ya te ha avisado de actualizarte a Android 17, enhorabuena. Pero es probable que todavía no te haya llegado el aviso y que estés intrigado por saber cuándo llegará ese día. Aunque tú mismo puedes comprobarlo desde la app Ajustes, entrando en Sobre el teléfono > versión de HyperOS > Buscar actualizaciones. Y mientras esperas a que tengas Android 17 en Xiaomi, Redmi y POCO a través de HyperOS 4, te contamos todo lo que necesitas saber al respecto.
Qué móviles actualizarán a Android 17
Cada nueva actualización de Android o HyperOS implica que los modelos más antiguos se quedan fuera de la lista. Es algo inevitable, pese a que algunos dispositivos siguen funcionando sin problemas. El caso es que las nuevas funciones de HyperOS 4 y Android 17 pueden obligarte a cambiar de teléfono. Para saber si tu modelo recibirá la nueva actualización, esta es la lista de agraciados:
De la familia Xiaomi:
- Xiaomi 17, 17 Pro, 17 Max, 17 Pro Max y 17 Ultra
- Xiaomi 15, 15 Pro, 15S Pro, 15 Ultra, 15T y 15T Pro
- Xiaomi 14, 14 Pro, 14 Ultra, 14T y 14T Pro
- Xiaomi 13, 13 Pro, 13 Ultra, 13T y 13T Pro
Plegables y tabletas:
- MIX Flip 2 y MIX Fold 4
- MIX Flip y MIX Fold 3
- Xiaomi Pad 8 y Pad 8 Pro
- Xiaomi Pad 7, Pad 7 Pro, Pad 7 Ultra y Pad 7S Pro
De la familia Redmi:
- Redmi K90 y K90 Pro Max
- Redmi K80 y K80 Pro
- Redmi K70 y K70 Pro
- Redmi Turbo 4 y Turbo 3
- Redmi Note 17, Note 15 y Note 14
De la familia POCO:
- POCO F9 Ultra y F9 Pro
- POCO F8 Ultra y F8 Pro
- POCO F7 Ultra, F7 y F7 Pro
- POCO X8 Pro Max y X8 Pro
- POCO X7 Pro y X7
- POCO X6 Pro
Calendario de Android 17 en Xiaomi, Redmi y POCO
El despliegue de las actualizaciones de HyperOS 4 y Android 17 en móviles, plegables y tabletas Xiaomi, Redmi y POCO se organiza a partir de los países en los que se comercializan y, además, en función de la antigüedad o novedad de los dispositivos. Así, China es el primer país al que llegan las actualizaciones. Y, semanas después, se extienden al resto del mundo con la versión global y la versión europea.
Según el calendario oficial de Xiaomi, el salto a HyperOS 4 y Android 17 se producirá en China entre octubre de 2026 y enero de 2027. Así que en España y otros países habrá que esperar semanas o, en el peor de los casos, algún que otro mes. Las siguientes fechas corresponden a los lanzamientos en territorio chino, que es la única información oficial disponible por el momento.
Primera oleada: desde el 15 de octubre de 2026
- Xiaomi 17, 17 Pro, 17 Pro Max, 17 Ultra
- Xiaomi MIX Flip 2
- Redmi K90, K90 Pro y K90 Pro Max
- Xiaomi Pad 8 y Pad 8 Pro
Segunda oleada: antes del 31 de octubre 2026
- Xiaomi 17T y 17T Pro
- Xiaomi 16, 16 Pro y 16 Ultra
- Redmi K90 Max y K90 Ultra
- Redmi K80 Pro
- Redmi Turbo 5 y Turbo 5 Max
- Redmi Turbo 4 y Turbo 4 Pro
- Xiaomi Pad 7 Ultra
Tercera oleada: antes del 15 de noviembre de 2026
- Xiaomi 15, 15 Pro, 15S Pro y 15 Ultra
- Xiaomi 14 Ultra
- Xiaomi MIX Fold 4
- Redmi K80 y K80 Pro
- Redmi K70
- Redmi Turbo 3
- Xiaomi Pad 7, 7 Max, 7 Pro, 7S Pro
Cuarta oleada: antes del 30 de noviembre de 2026
- Xiaomi MIX Flip
- Xiaomi Civi 5 Pro
- Redmi K70 Pro
- Redmi Note 17
- Redmi Note 15, Note 15 Pro y Note 15 Pro+
- Redmi Pad 2 y Pad 2 Pro
Quinta oleada: diciembre de 2026
- Xiaomi 14 y 13 en sus respectivas versiones
- Xiaomi MIX Fold 3
- Redmi Note 14 y Note 13
Las principales novedades de HyperOS 4 y Android 17
Como hemos visto antes, si hablamos de Android 17 en Xiaomi, Redmi y POCO tenemos que hablar de HyperOS 4, que es la capa de personalización de Xiaomi para sus teléfonos, tabletas y demás dispositivos de las marcas Xiaomi, Redmi y POCO. Basada en Android 17, tiene sus principales novedades, así como algunas más del propio fabricante.
Según la página oficial, que de momento se encuentra en chino, estas son las principales novedades de HyperOS 4:
- Nuevo diseño Soft Glass que imita al estilo Liquid Glass de Apple.
- Transparencias adaptativas y arrastre de iconos más fluido.
- Arranque más rápido y rendimiento optimizado.
- Se ha mejorado el ajuste del reloj en la pantalla de bloqueo.
- Pantalla de bloqueo con notificaciones mejoradas.
- En el escritorio se puede cambiar el tamaño de las carpetas.
- Agrupamiento flexible de widgets.
- Barra flotante para facilitar la navegación en distintas aplicaciones.
- Notas con IA: voz a texto, organización inteligente…
- App del tiempo renovada
- Animaciones de escritorio y transiciones más suaves.
- Nuevo asistente Super XiaoAI 2.0 basado en su propio modelo MiMo.
- Asistente accesible desde la isla superior y desde la barra inferior del teléfono.
- Desde el lateral izquierdo se puede activar el asistente con sugerencias según la app activa.
- Llamadas inteligentes con resúmenes y sugerencias.
- IA con búsqueda profunda, puede crear presentaciones PPT y páginas web.
- IA con búsqueda dentro de álbumes de fotos, organización de viajes o repeticiones de tareas, entre otras funciones avanzadas.
- Con Xiaomi HyperConnect puede interactuar con Windows y macOS.
- Control mejorado de aplicaciones, permisos y acceso a datos.
- Gestión de la memoria para eliminar datos manualmente.
Por su parte, las principales novedades de Android 17 que llegarán a los dispositivos Xiaomi, Redmi y POCO son las siguientes, algunas ya integradas en HyperOS:
- Mejor adaptación a pantallas grandes, como tabletas y plegables.
- Continuidad par retomar tareas en otros dispositivos Android compatibles.
- Cualquier app puede convertirse en una burbuja flotante para multitarea.
- Integración de asistentes y agentes de IA como Gemini en las apps.
- Mejoras en cámara y gestión multimedia, con soporte para VVC/H.266, captura RAW a mayor profundidad y soporte para Eclipsa Video (HDR).
- Mejoras en el uso de cámaras externas y auriculares Bluetooth LE.
- Arranque más rápido y funcionamiento más fluido.
- Permisos temporales a datos de contactos.
- Protección de contraseñas de un solo uso (OTP) por SMS.
Si te ha gustado este artículo y quieres recibir más contenido sobre innovación y tecnología directamente en tu correo, suscríbete a nuestra newsletter y mantente siempre actualizado. No somos de los que llenan tu bandeja, solo compartimos los lunes.
Android 17 en Xiaomi, Redmi y POCO: qué modelos lo reciben, fechas y qué cambios esperar es un artículo de Blogthinkbig.com.
]]>La revolución del software anidado: de Minecraft en Elden Ring a mundos abiertos en el navegador es un artículo de Blogthinkbig.com.
]]>La convergencia entre nuevas arquitecturas de compilación, protocolos de memoria compartida y herramientas de desensamblado asistidas por inteligencia artificial está derribando las barreras históricas que ataban a los motores comerciales a sus entornos originales.
La arquitectura invisible de fusionar dos motores en tiempo real
La integración de Minecraft en las Tierras Intermedias de FromSoftware ilustra el paso del modding cosmético hacia la coejecución simbiótica de procesos independientes. Desarrollado por Tobyn Jacobs y SocketByte, EldenCraft no reemplaza el código original de Elden Ring, sino que levanta de forma simultánea una máquina virtual Java con Minecraft en segundo plano. Para coordinar ambos juegos a 60 hercios sin retrasos, el sistema descarta las conexiones de red habituales. En su lugar, utiliza memoria física compartida en Windows para transferir los datos en tiempo real mediante búferes circulares.
El mayor reto técnico reside en hacer convivir dos canalizaciones gráficas incompatibles: el renderizado de Elden Ring bajo Direct3D 12 y el de Minecraft bajo OpenGL. El sistema resuelve esta colisión en la memoria de la tarjeta gráfica mediante extensiones de bajo nivel que enlazan texturas entre ambas interfaces sin transferir datos a la memoria RAM central. Un sombreador de cómputo evalúa los búferes de profundidad de ambos entornos y proyecta herramientas, bloques e interfaces tridimensionales sobre la imagen de Elden Ring, al tiempo que un sistema de registro transaccional sincroniza la economía de runas con los archivos de guardado de bloques.
Navegadores capaces de sostener mundos abiertos masivos
La transposición de motores comerciales hacia entornos web aislados ha encontrado en WebAssembly y WebGPU una plataforma de desarrollo sólida. Proyectos históricos como la adaptación de Doom o la descompilación de Super Mario 64 habían colonizado los navegadores mediante WebGL, pero los mundos abiertos modernos exigían superar bloqueos estructurales. La especificación Memory64 de WebAssembly amplía el direccionamiento lineal más allá del límite tradicional de cuatro gigabytes, permitiendo alojar montículos de memoria de hasta dieciséis gigabytes en clientes modernos para cargar árboles de partición espacial y mallas geométricas complejas.
A este salto de memoria se suma WebGPU, cuya arquitectura elimina la saturación de procesador típica de WebGL al trabajar con tuberías inmutables y sombreadores de cómputo que descargan de trabajo al hilo principal. Asimismo, el cuello de botella que suponía el sistema de archivos en el navegador se resuelve con la interfaz Origin Private File System. Esta tecnología concede a los hilos de trabajo secundarios acceso síncrono a nivel de byte con tasas de transferencia superiores a 500 megabytes por segundo, haciendo viable el flujo continuo de paquetes de datos masivos como los requeridos por Grand Theft Auto.
Descompilación guiada por inteligencia artificial y límites legales
Reconstruir la lógica de un binario cerrado para adaptarlo a otra plataforma ha sido tradicionalmente una tarea artesanal de varios años. Los proyectos de ingeniería inversa con coincidencia estricta de bytes, como el de Super Mario 64 o las recreaciones de Grand Theft Auto III y Vice City, requerían aislar manualmente llamadas al procesador y estructuras de datos. La incorporación de modelos de lenguaje en plataformas de análisis como Ghidra, Binary Ninja o IDA Pro ha reducido este calendario a cuestión de semanas, permitiendo inferir tablas virtuales, jerarquías de clases y desofuscar flujos de control complejos.
Esta aceleración técnica choca de forma directa con los marcos de propiedad intelectual. Proyectos legítimos de preservación operan bajo la metodología de sala limpia, donde un equipo analiza el binario original para redactar especificaciones funcionales y otro equipo independiente escribe el nuevo código sin acceso al material protegido. Cuando un proyecto prescinde de este aislamiento o incorpora código fuente filtrado, como sucedió con la rápida clausura del portal playgta5.com por parte de Take-Two, la protección legal por interoperabilidad decae y expone a los desarrolladores a demandas inmediatas.
El dilema entre la preservación abierta y el monopolio de distribución
La capacidad de ejecutar software complejo en plataformas imprevistas demuestra que los videojuegos pueden desligarse de la obsolescencia del hardware. Proyectos como OpenMW o Daggerfall Unity han probado que reimplementar motores cerrados en código abierto garantiza la vida útil de obras amenazadas por la desaparición de arquitecturas físicas. WebAssembly, WebGPU y los canales de memoria compartida ofrecen una vía estandarizada para convertir cualquier navegador en una plataforma de preservación universal.
A pesar de esta viabilidad técnica, la industria consolida modelos cerrados donde el usuario no posee el binario de sus aplicaciones. Mientras la ingeniería comunitaria demuestra que es posible anidar motores y compilar superproducciones en la web, las empresas refuerzan sus defensas legales. El futuro de estas técnicas dependerá del equilibrio entre la protección de la propiedad intelectual y la salvaguarda del patrimonio digital.
Si te ha gustado este artículo y quieres recibir más contenido sobre innovación y tecnología directamente en tu correo, suscríbete a nuestra newsletter y mantente siempre actualizado. No somos de los que llenan tu bandeja, solo compartimos los lunes.
La revolución del software anidado: de Minecraft en Elden Ring a mundos abiertos en el navegador es un artículo de Blogthinkbig.com.
]]>